





 Pratite nas preko RSS-a
Upozorenje o infekciji Androida Trojancem Tapsnake je scareware
Mobilni telefoni, 23.12.2013, 07:07 AM
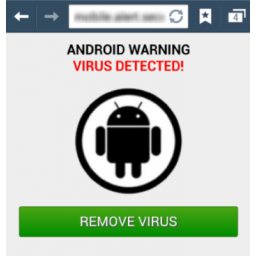
Ako na svom smart telefonu vidite upozorenje da je uređaj zaražen virusom Tapsnake, ne paničite.
Stručnjaci Symantec-a otkrili su niz reklama namenjenih korisnicima mobilnih telefona koje treba da ih uplaše i ubede da su im uređaji zaraženi malverom “Trojan: MobileOS/Tapsnake”.
Najpre, treba da znate da je upozorenje lažno. Tapsnake nije nova pretnja za Android a u upozorenju se spominje verovatno zbog toga da bi ono izgledalo uverljivije.
Ovakva upozorenja su krakateristična za scareware, vrstu malicioznih programa koji su uobičajeni za Windows i Mac. Kada korisnici posete scareware sajtove, prikazuju im se upozorenja u kojima se tvrdi da im je računar zaražen malverom/malverima a na ovakvim sajtovima im se nudi i “rešenje” - da besplatno preuzmu lažni antivirus.
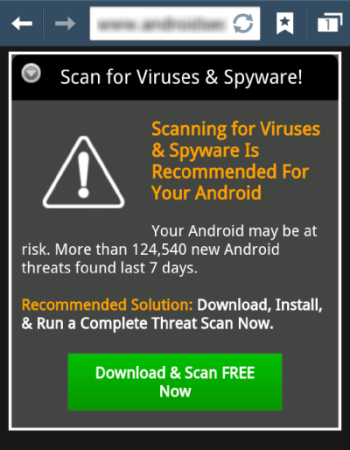
Tako je i u ovom slučaju. Smart telefon nije zaražen ali kriminalci računaju na to da će korisnik brzopleto preuzeti lažni sigurnosni softver.
Scareware za Android najčešće profitiraju od pretplate na premium servise, manipulacije browser-om da bi kriminalci koji stoje iza ovakvih programa zaradili od partnerskih programa ili zatrpavanjem telefona reklamama.
Symantec je pre tri godine otkrio aplikaciju Tap Snake koja je predstavljana kao modifikacija stare, dobro poznate igrice Snake. Međutim, aplikacija je krila Trojanca dizajniranog da prikuplja podatke o lokaciji korisnika za račun nekog ko je platio za aplikaciju “GPS Spy”. Treba instalirati igricu na telefon koji treba pratiti i registrovati je da bi se omogućila usluga praćenja. Zatim bi onaj ko špijunira morao da instalira GPS Spy na svom Android uređaju.
Da zaključimo. Ako sumnjate da je vaš smart telefon zaražen razmislite o instalaciji legitimnog antivirusnog programa uglednog proizvođača na svom telefonu. Upozorenja i ponude kao što je ova ignorišite.

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



