





 Pratite nas preko RSS-a
Uređaji Android korisnika se na web sajtovima koriste za rudarenje Monero kriptovalute
Mobilni telefoni, 14.02.2018, 01:30 AM
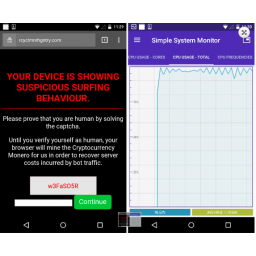
Kompanije Malwarebytes i Avast upozorile su korisnike Android uređaja na kampanju sa zlonamernim reklamama (malvertajzing) u kojoj se korisnici usmeravaju na web sajtove gde se njihovi uređaji koriste za rudarenje kriptovalute Monero pomoću Coinhive servisa dok korisnici rešavaju CAPTCHA test. Kampanja je verovatno počela novembra prošle godine.
Sajber kriminalci koji stoje iza ove kampanje pomoću malicioznih reklama preotimaju saobraćaj sa legitimnih sajtova i preusmeravaju korisnike na druge domene.
U okviru iste kampanje, korisnici desktop računara se preusmeravaju na web sajtove na kojima mogu postati žrtve prevara sa lažnom tehničkom podrškom, dok se korisnici mobilnih uređaja preusmeravaju na domene gde se od njih traži da reše CAPTCHA da bi mogli da nastave dalje.
Dok korisnik pokušava da reši CAPTCHA, sajt učitava i pokreće cryptojacking skriptu. Skripta koristi procesor Android uređaja korisnika za majning Monera.
Rešavanje CAPTCHA ne služi ničemu osim što se posle toga korisnik preusmerava na početnu stranicu Googlea. Sajber kriminalci samo žele da zadrže korisnike na sajtu što više vremena dok kopaju Monero u pozadini.
Istraživači su identifikovali pet domena koji se koriste u ovoj kampanji. Svi oni hostuju istu stranicu i svi imaju isti CAPTCHA.
Prema procenama istraživača iz firme Malwarebytes, sajber kriminalcima uspeva da privuku oko 800000 poseta dnevno na svih pet domena, a prosečno vreme koje korisnici provedu na sajtu je 4 minuta.
Ipak, teško je utvrditi koliko Monera ova kampanja zaradi za sajber kriminalce koji stoje iza nje, jer se ne zna koliko je drugih domena koje oni koriste u tu svrhu. Istraživači procenjuju da je u pitanju svega nekoliko hiljada dolara mesečno.
Suma je mala u poređenju sa sumama koje zarade ransomwarei i malveri za majning. Bez obzira na to, napadi u kojima se koriste majneri u pretraživaču su u porastu, jer ova vrsta kriminala nije još uvek zanimljiva policiji. Osim toga, cryto-jacking skripte ne zahtevaju mnogo programerskog znanja, a napadi su automatizovani, što znači manje posla za one koji zarađuju od ovakvih napada.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



