





 Pratite nas preko RSS-a
Vidro: Novi SMS Trojanac za Android računa na ljubitelje porno sajtova
Mobilni telefoni, 02.08.2012, 12:53 PM
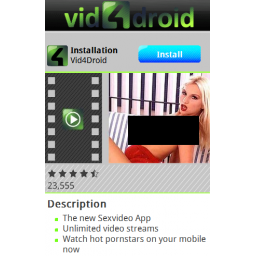
Malveri za Android nisu više novost a posebno kad je reč o SMS Trojancima koji su najpopularniji programi iz ove grupe čija je misija krađa novca od korisnika Android uređaja. Nova familija SMS Trojanaca pod nazivom Vidro pojavila se pre nekoliko dana, a uočili su je stručnjaci Kaspersky Lab-a koji su upozorili korisnike na novu opasnost.
Trojan-SMS.AndroidOS.Vidro širi se preko porno sajtova. Pornografski veb sajt koji je odgovoran za početak infekcije ima i svoju verziju optimizovanu za smart telefone. Kada korisnik takvog uređaja klikne na link “Watch Now” pored nekog od video klipova koji se nalaze na sajtu, on će biti preusmeren na veb sajt nazvan “Vid4Droid” (vid4droid.com), na kome mu se predlaže da preuzme aplikaciju pod nazivom “The new Sexvideo App”.
Klik na dugme “Install” će preusmeriti korisnika na stranicu na kojoj preuzimanje aplikacije započinje automatski. Na ovoj stranici se nalazi i uputstvo o tome kako instalirati aplikaciju ali i podsećanje da se mora omogućiti instalacija aplikacija sa nepoznatih izvora odnosno veb lokacija.
Nakon instalacije u glavnom meniju naći će se ikonica Vid4Droid.
Kada korisnik telefona klikne na nju i pokrene malver, on će videti zahtev za saglasnost sa uslovima korišćenja aplikacije. Međutim, ono što nedostaje aplikaciji su uslovi sa kojima bi korisnik trebalo da se saglasi - njih jednostavno nema te ih nije moguće pročitati.
Nakon što se saglasi sa uslovima korišćenja koje nije ni video, SMS poruka se šalje na poseban broj i ta usluga se naplaćuje po premijum tarifi. Za 24h časa biće poslata još jedna poruka i tako svaka 24 časa. Cena jedne poruke je 0,5 evra.
Za sada ovaj SMS Trojanac pogađa samo korisnike Androida iz Poljske.
Trojanac Vidro ima sposobnost da sakrije dolazeće poruke sa određenih brojeva. Osim slanja skupih poruka, Vidro je osposobljen da ažurira konfiguracioni fajl “setting.json” u kome se nalaze svi podaci potrebni za slanje SMS poruka na premijum broj. Ažuriranje ovog fajla može značiti uvođenje novih premijum brojeva u igru. Takođe, Vidro može otpremiti na udaljeni server podatke o sebi i uređaju koji je zarazio.
Kompletnu analizu ovog Trojanca možete naći na blogu kompanije Kaspersky Lab.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



