





 Pratite nas preko RSS-a
Virus Priyanka koristi Whatsapp za širenje
Mobilni telefoni, 09.07.2013, 00:06 AM
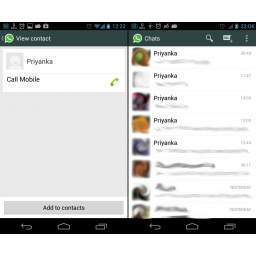
Prema pisanju sajta TheAndroidSoul.com, virus pod nazivom „Priyanka“ širi se preko popularne aplikacije za Android koja služi za razmenu poruka i to preko kontakt fajla, tako da ako dodate kontakt „Priyanka“, virus će izmeniti nazive svih grupa koje imate u aplikaciji, a u najgorem slučaju, i imena svih kontakata sa kojima ste povezani preko Whatsapp biće takođe zamenjena imenom „Priyanka“.
Srećom, virus se ne može instalirati sam, bez pomoći korisnika. U slučaju da dobijete kontkat fajl sa nazivom „Priyanka“ od bilo kog od vaših kontakata ili od nekog drugog, ne dodajte ga svojim kontaktima. Virus može da nanese štetu samo ako se doda bazi podataka kontakata.
Ukoliko je vaš telefon već zaražen, evo šta možete uraditi kako biste se rešili virusa.
Da biste se rešili virusa, morate ga izbrisati iz svojih kontakata ali i obrisati bazu podatka aplikacije. Brisanje baze podataka aplikacije će dovesti aplikaciju u stanje kao kada je upravo instalirana. Srećom Whatsapp automatski pravi rezervne kopije svih vaših razgovora pa će vam oni biti ponovo vraćeni kada okončate proces instalacije.

Dakle, evo kako izgleda proces uklanjanja virusa korak po korak:
- Potražite kontakt „Priyanka“ među ostalim kontaktima u Whatsapp i obrišite ga
- U podešavanjima telefona izaberite Apps ili App manager i odaberite sa liste Whatsapp
- Pritisnite dugme Force stop a zatim i dugme Clear data
I to bi trebalo da bude dovoljno da uklonite virus sa uređaja.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



