





 Pratite nas preko RSS-a
Više od 1% aplikacija na Google Play su falsifikati
Mobilni telefoni, 19.11.2013, 07:22 AM
.jpg)
Više od 1% aplikacija na Google Play su plagijati aplikacija koje su prepravljene tako da vrše mnogo agresivniji nadzor nad istorijom pretraživanja i drugim aktivnostima korisnika, pokazuje istraživanje proizvođača antivirusa kompanije Bitdefender.
Bitdefender je analizirao 420646 aplikacija koje su dostupne na Google-ovom zvaničnom marketu Google Play. Analiza je pokazala da od 5077 aplikacija koje su na Google Play postavili verifikovani programeri, njih 2140 sadrže 90% koda koji je delo drugih programera čije su aplikacije takođe dostupne na Google Play.
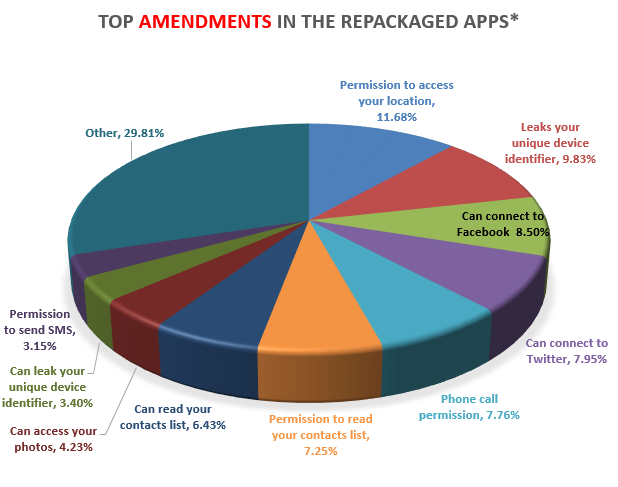
Da bi se neka aplikacija smatrala kopijom, ona mora da deli više od 90% koda sa originalnom aplikacijom, koji ne uključuje i kod iz pomoćne biblioteke. Takve aplikacije imaju iste funkcionalnosti kao i originalne aplikacije, ali su redizajnirane na takav način da uključuju dodatne biblioteke koje sadrže mnogo agresivniji kod za prikazivanje reklama i koje mogu biti iskorišćene za praćenje korisnika i izmenu dozvola tako da aplikacije imaju pristup porukama, istoriji poziva i drugim podacima korisnika.
Plagijatori menjaju originalne aplikacije na taj način da prihod od oglasa ide njima umesto autorima originalnih aplikacija. Druge izmene podrazumevaju dodavanje dodatnih modula za oglašavanje koji prikupljaju više podataka korisnika od onoga što je programer originalne aplikacije planirao.
Ovakve kopije originalnih aplikacija ili redizajnirane aplikacije ne bi trebalo mešati sa različitim verzijama jedne aplikacije, kažu iz Bitdefender-a. Od 420646 aplikacija koje su analizirali u Bitdefender-u, više od 5077 su bile kopije nekih aplikacija na Google Play. Neke od kopija imaju dodatne module koji radikalno menjaju način na koji se aplikacija ponaša na uređaju na kome je instalirana. Druge kopije sadrže dodatne module koji pristupaju podacima o lokaciji ili se povezuju sa Facebook-om i Twitter-om.
Neke od kopija Facebook i Twitter aplikacija nude isto što i originalne aplikacije, sa malim izmenama kao što su boje i pozadine. Ove kopije su preuzete do sada više od 50000 puta.
Ova studija, kao i upozorenje stručnjaka kompanije FireEye da mnoge aplikacije za Android i dalje koriste ranjive oglasne biblioteke koje omogućavaju izvršenje malicioznog koda na uređajima sa takvim aplikacijama, je pokušaj da se još jednom pokrene rasprava o Google-ovim propustima koji se tiču Play marketa.
Dovoljno je platiti 25 dolara da bi aplikacija bila dostupna stotinama miliona korisnika Androida. Otvorenost Google-ove prodavnice aplikacija pomaže raznovrsnosti aplikacija koje su dostupne korisnicima Androida, ali istovremeno izlaže korisnike riziku da budu prevareni.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



