





 Pratite nas preko RSS-a
Više od 60 trojanizovanih igara otkriveno u Google Play prodavnici aplikacija
Mobilni telefoni, 01.02.2016, 01:00 AM
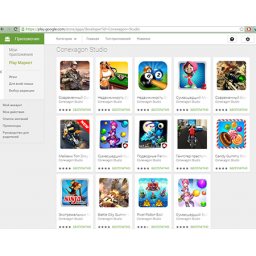
Istraživači ruske kompanije Doctor Web otkrili su više od 60 Android aplikacija u Googleovoj prodavnici Play koje sadrže trojanca nazvanog Android.Xiny. Ovaj trojanac može da preuzima, instalira i pokreće programe na komandu sajber kriminalaca, a osim toga, trojanac prikazuje i reklame.
Android.Xiny je pronađen u više od 60 igara u Play prodavnici koje potpisuju 30 programera, uključujući Conexagon Studio, Fun Color Games, BILLAPPS i drugi.
Doctor Web je o ovome obavestio Google, ali iz nekog razloga, kompanija nije odmah reagovala, kao što je to do sada bio slučaj u takvim situacijama.
Na prvi pogled, trojanizovane igre su slične brojnim takvim aplikacijama. Zaista je reč o igrama, sa jednom malom razlikom - dok korisnik igra igru, trojanac je aktivan i obavlja svoje zadatke.
Android.Xiny sa zaraženog uređaja šalje serveru sledeće informacije: IMEI identifikator i MAC adresu, verziju i trenutno izabrani jezik operativnog sistema, informacije o mobilnom operateru. Sajber kriminalci će od trojanca takođe dobiti infomacije o dostupnosti memorijske kartice, nazivu aplikacije u kojoj je sakriven trojanac i da li je ta apikacija u sistemskom folderu.
Ipak, glavni problem je u činjenici da malver može da preuzima i pokreće apk fajlove na komandu sajber kriminalaca. Međutim, način na koji to radi je jedinstven. Da bi maskirali maliciozni program, autori malvera ga kriju u slikama primenjujući steganografiju. Autori trojanca su verovatno odlučili da zakomplikuju proces detekcije očekujući da stručnjaci za bezbednost neće obratiti pažnju na bezazlene slike.
Kada preuzme neophodnu sliku sa servera, Android.Xiny dolazi do sakrivenog apk fajla uz pomoć specijalnog algoritma i zatim ga pokreće.
Android.Xiny može da preuzima softver i da traži od korisnika da ga instalira, ili da instalira i uklanja aplikacije bez znanja korisnika ako je dostupan root pristup na uređaju.

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



