





 Pratite nas preko RSS-a
WhatsApp i Telegram ispravili propust u web platformama koji omogućava hakerima preuzimanje korisničkih naloga
Mobilni telefoni, 17.03.2017, 11:00 AM
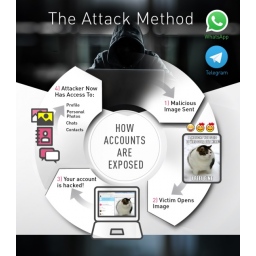
WhatsApp i Telegram su ispravili bezbednosni propust u svojim aplikacijama koji su hakeri mogli iskoristiti za preuzimanje kontrole nad korisničkim nalozima.
Propust su otkrili stručnjaci kompanije Check Point Software Technologies a problem je u načinu na koji dve aplikacije obrađuju neke fajlove bez provere da li sadrže maliciozni kod.
Web verzije ovih aplikacija, WhatsApp Web i Telegram Web, su potpuno sinhronizovane sa smart uređajima. Propust može omogućiti hakerima da preuzmu kontrolu nad korisničkim nalozima u bilo kom browseru, i da pristupe njihovim privatnim i grupnim razgovorima, fotografijama, video snimcima i drugim deljenim fajlovima, kao i kontaktima i svim drugim informacijama koje korisnici dele sa ovim aplikacijama. Sa ovim informacijama u rukama, hakeri mogu da šalju poruke u ime žrtava, da ucenjuju žrtve i mnogo toga još.
Napad počinje slanjem fajla koji žrtvi treba da izgleda bezazleno, a koji ustvari sadrži maliciozni kod. Fajl lako može biti izmenjen tako da postane dobar mamac za žrtvu koja će ga otvoriti. Kada se to desi, napadač preuzima kontrolu nad nalogom.
S obzirom da su poruke kriptovane bez prethodne provere, WhatsApp i Telegram su slepi za taj sadržaj, zbog čega ne mogu da spreče slanje malicioznog sadržaja", kažu istraživači.
Oni su svoje otkriće podelili sa WhatsAppom i Telegramom prošle nedelje, posle čega su ove kompanije ažurirale svoje web klijente.
Uticaj ovog baga je veliki, jer WhatsApp ima više od milijardu korisnika u celom svetu, dok Telegram ima oko 100 miliona korisnika mesečno. Koji procenat korisnika koristi web platforme nije poznato.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



