





 Pratite nas preko RSS-a
WhatsApp ima sigurnosne greške koje omogućavaju da neko zlonameran promeni vaše odgovore na poruke
Mobilni telefoni, 09.08.2019, 09:30 AM
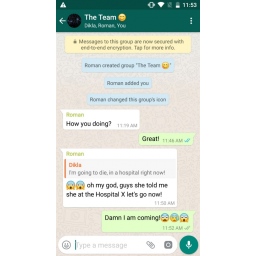
Istraživači Check Pointa otkrili su sigurnosne greške u WhatsAppu, Facebookovoj aplikaciji koja ima više od milijardu i po korisnika iz celog sveta, koje omogućavaju manipulisanje porukama.
U tekstu na blogu u kojem su detaljno opisali svoja otkrića, istraživači Check Point Research tima su objasnili da ovi sigurnosni propusti znače da ljudi mogu da menjaju nečije odgovore, praktično im “stavljajući reči u usta”.
Oni su objavili alat koji koristi ove propuste u WhatsAppu, i pokazali kako se oni mogu koristiti za izmenu teksta u citiranim porukama, tako da ispadne da je korisnik rekao nešto što nije.
Kako funkcioniše njihov alat, istraživači su pokazali na Black Hat konferenciji posvećenoj sajber-bezbednosti, koja se održava u Las Vegasu ove nedelje. Check Point je o svom otkriću obavestio WhatsApp još prošle godine.
"To je ranjivost koja zlonamernom korisniku omogućava stvaranje lažnih vesti i prevare", objasnili su istraživači Check Pointa.
Alat koji su oni napravili omogućava manipulisanje funkcijom citiranja u WhatsAppu tako da izgleda kao da je neko napisao nešto što nije.
„Možete potpuno promeniti ono što neko kaže“, kažu istraživali. "Možete i potpuno izmeniti svaki karater u citatu,”
Alat takođe omogućava napadaču da promeni način identifikovanja pošiljaoca poruke, omogućavajući pripisivanje komentara drugom korisniku.
Treći problem koji su otkrili istraživači Facebook je rešio - korisnik bi mogao biti prevaren da veruje da šalje privatnu poruku jednoj osobi, a zapravo da njegov odgovor bude upućen nekoj većoj javnoj grupi.
Iz Check Pointa kažu da su im iz Facebooka rekli da druga dva problema ne mogu biti rešena zbog "ograničenja infrastrukture" WhatsAppa.
Konkretno, tehnologija enkripcije koju koristi WhatsApp učinila je izuzetno teškim, čak i nemogućim, kompaniji da nadgleda i proveri autentičnost poruka koje korisnici šalju. Druge potencijalne mere za rešavanje problema mogu rezultirati kompromitovanjem upotrebljivosti aplikacije, rečeno je istraživačima.
Njihov alat olakšava iskorišćavanje ranjivosti, i toga su u Check Point svesni, ali svoj potez sa objavljivanjem alata istraživači brane time da se nadaju da će to izazvati diskusiju o ovome.
„WhatsApp opslužuje 30% svetske populacije. To je naša odgovornost. Postoji veliki problem sa lažnim vestima i manipulacijama. To je infrastruktura koja opslužuje više od 1,5 milijardi korisnika. Ne možemo to ostaviti po strani i reći: “'Ok, ovo se ne događa."
Širenje dezinformacija na WhatsAppu izazvalo je velike probleme, posebno u zemljama kao što su Indija i Brazil, gde su dezinformacije dovele do slučajeva nasilja, a u nekim slučajevima i smrti.
WhatsApp je promenio svoju platformu kako bi smanjio širenje dezinformacija, a jedna od promena je i ograničenje koje se odnosi na prosleđivanje poruka.
Komentarišući tvrdnje istraživača Check Pointa, iz Facebooka kažu da su razmotrili ovo pitanje još pre godinu dana i da se ne slažu sa tvrdnjama da je reč o ranjivostima. U Facebooku smatraju da bi eventualno rešavanje ovog pitanja, učinilo WhatsApp manje privatnim, jer bi kompanija morala da čuva podatke o poreklu poruka.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



