





 Pratite nas preko RSS-a
Zbog baga Android browser podložan fišing napadima
Mobilni telefoni, 21.05.2015, 07:00 AM
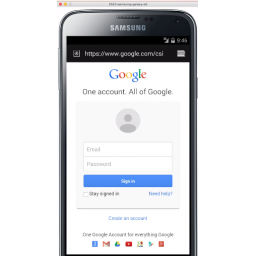
Istraživač Rafay Baloch otkrio je bezbednosni propust u default browseru Androida koji omogućava napadačima da lažiraju URL prikazan u adresnom baru, i da tako svoje fišing napade učine manje sumnjivim.
Google je objavio zakrpe za ovaj propust u aprilu, ali izgleda da su mnogi modeli telefona još uvek ranjivi, jer su proizvođači mobilnih telefona i operateri mobilne telefonije uglavom veoma spori u distribuciji zakrpa.
Baloch je svoje otkriće prijavio Googleu uz pomoć fime Rapid 7.
On je otkrio propust na Android 5.0 Lollipop, koji koristi Chrome kao default browser, ali je rekao i da propust postoji u browseru starijih verzija Androida.
Problem proizilazi iz načina na koji browser rukuje greškom 204 “No Content”. Napadač može iskoristiti ovaj propust da ubedi žrtvu koja je dobila fišing email, poruku ili link da unese svoje korisničko ime i lozinku na stranicu koja je pod njegovom kontrolom.
Zakrpa za browser Chrome distribuirana je korisnicima Android Lollipop preko Google Play, ali ispravka za Android 4.4 (KitKat) zahteva nadogradnju operativnog sistema, što zavisi od proizvođača i operatera.
Prema podacima Googlea, skoro 40% Android uređaja koji pristupaju Google Play koriste Android 4.4 a samo 10% Android 5.x.
Korisnici Android 4.4 koji nisu dobili update, trebalo bi da izbegavaju korišćenje Android browsera kada pristupaju sajtovima koji zahtevaju proveru identeta. U tom slučaju drugi browseri mogu biti dobra alternativa.
Korisnici koji koriste verzije Androida starije od 4.4 treba da prestanu da koriste Androidov default browser, i to u svakom slučaju, jer Google više neće isporučivati zakrpe za njega.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



