





 Pratite nas preko RSS-a
Zbog baga u iOS, iPhone može biti blokiran ako vam je napadač dovoljno blizu
Mobilni telefoni, 16.12.2019, 03:00 AM
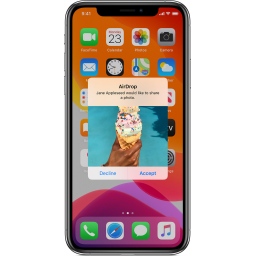
Bag u starijim verzijama iOS-a omogućava napadaču da učini bilo koji iPhone i iPad u blizini potpuno beskorisnim samo spamovanjem sa AirDrop iskačućim prozorima za deljenje.
Bag je otrkio istraživač Kišan Bagaria u avgustu ove godine i nazvao ga AirDoS. On u suštini blokira iOS uređaje jer se iskačući prozor neprestano prikazuje na ekranu bez obzira na to što korisnik preduzima povodom toga.
Zaključavanje i otključavanje uređaja ne pravi nikakvu razliku, jer će se iskačući prozor prikazati ponovo kada korisnik dođe na početni ekran.
Ako je AirDrop konfigurisan da dozvoljava fajlove od „Svih“, skoro svako ko je oko vas mogao bi biti napadač, objasnio je Bagaria kako funkcioniše ovaj bag. Ako je podešano na „Samo kontakti“, postoji šansa da je neko sa vaše liste kontakata pokrenuo napad.
Rešenje problema je prilično jednostavno, jer morate samo da se odmaknete od napadača i izađete iz dometa gde AirDrop prenos podataka radi.
„Osim udaljavanja od napadača koji je neidentifikovan, napad možete zaustaviti isključivanjem AirDrop/WiFi/Bluetooth. To se može učiniti ako možete da pristupite Kontrolnom centru sa zaključanog ekrana, ali ne i ako ste ga isključili. U svakom slučaju, možete tražiti od Siri da isključi WiFi ili Bluetooth. Ponovno pokretanje uređaja takođe vam može dati vremena da isključite AirDrop pre nego što se napad ponovo dogodi“, objašnjava istraživač.
Slična greška postoji i na macOS-u, ali u ovom slučaju uređaj nije zaključan jer korisnici i dalje mogu komunicirati sa operativnim sistemom, čak i ako je iskačući prozor na ekranu.
Apple je ispravio grešku izdanjem iOS 13.3 i uvođenjem novog mehanizma koji tehnički blokira slanje zahteva sa određenog uređaja nakon tri odbijena pokušaja. Zakrpe su takođe objavljene za macOS Catalina 10.15.2, Security Update 2019-002 Mojave i Security Update 2019-007 High Sierra.

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



