





 Pratite nas preko RSS-a
Zbog baga visokog rizika, Mozilla pozvala korisnike da preuzmu najnoviju verziju Firefoxa za Android
Mobilni telefoni, 21.09.2020, 10:30 AM
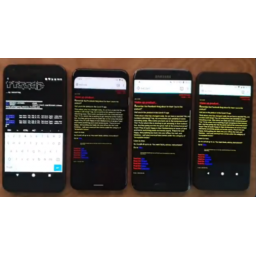
Ako na svojim pametnim telefonima koristite veb pregledač Firefox, proverite da li koristite najnoviju verziju dostupnu u Google Play prodavnici.
Mozilla je ispravila grešku koja se može zloupotrebiti za preuzimanje kontrole nad svim Firefox pregledačima za Android na istoj WiFi mreži i prisiljavanje uređaja da pristupe zlonamernim veb sajtovima, poput fišing stranica.
Ranjivost je otkrio australijski istraživač Kris Moberli koji radi za GitLab.
Greška je u SSDP komponenti Firefoxa. SSDP, skraćenica od Simple Service Discovery Protocol,je mehanizam pomoću kog Firefox pronalazi druge uređaje na istoj mreži kako bi delio ili primao sadržaj.
Kada se uređaji pronađu, Firefox SSDP komponenta dobija lokaciju XML fajla u kome se čuva konfiguracija tog uređaja.
Međutim, Moberli je otkrio da u starijim verzijama Firefoxa postoji greška a da biste razumeli o kakvoj je grešci reč, zamislite scenario da haker uđe na aerodrom ili tržni centar, poveže se sa WiFi mrežom, a zatim na svom laptopu pokrene skriptu koja mrežu spamuje sa neispravnim SSDP paketima.
U teoriji, svakom vlasniku Androida koji koristi Firefox tokom ovakvog napada mobilni pregledač bio bi preotet i odveden na zlonamerni veb sajt ili prisiljen da instalira zlonamerni dodatak za Firefox.
Drugi scenario je ako napadač cilja ranjive WiFi rutere. Napadači bi mogli da iskoriste poznate bagove da bi preuzeli neažurirane rutere, a zatim da spamuju internu mrežu kompanije svojim SSDP paketima i tako primoraju zaposlene da potvrde identitet na fišing stranicama.
Moberli je na Twitteru pokazao kako takav napad funkcioniše i objavio kod koji bi se mogao koristiti za izvođenje takvih napada. Istraživač kompanije ESET Lukas Stefanko objavio je na Twitteru svoj video koji pokazuje kako funkcioniše ovaj napad.
Moberli je rekao da je bag prijavio Mozilli početkom leta. On je ispravljen u Firefoxu 79. Ipak, mnogi korisnici ne koriste najnoviju verziju veb pregledača.
Mozilla je pozvala korisnike Androida da nadograde pregledač na najnoviju verziju.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



