





 Pratite nas preko RSS-a
Zloglasna hakerska grupa APT41 stoji iza infekcija Android uređaja malverima WyrmSpy i DragonEgg
Mobilni telefoni, 20.07.2023, 00:00 AM
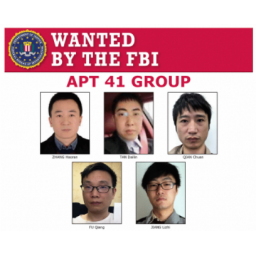
Zloglasna kineska hakerska grupa praćena pod imenom APT41 koristi dva malvera za špijuniranje Android uređaja, upozorili su istraživači iz kompanije Lookout.
APT41, takođe poznata i po nazivima Winnti i Brass Typhoon, je poznata hakerska grupa koju finansira Kina, aktivna više od jedne decenije, poznata po napadima na organizacije iz javnog i privatnog sektora, uključujući vlade različitih država koje napada sa ciljem prikupljanja obaveštajnih podataka, ali i napadima na privatne kompanije koje sprovodi radi finansijske dobiti. Među žrtvama grupe su proizvođači softvera, hardvera, telekomunikacioni provajderi, društvene mreže i proizvođači video igara.
APT41 obično ne napada mobilne platforme, ali istraživači su sada otkrili vezu između grupe i dva Android malvera - WyrmSpy i DragonEgg.
Lookout je rekao da je reč o veoma sofisticiranim malverima koji mogu da prikupljaju i izvlače podatke sa zaraženih uređaja, kao što su fotografija, lokacija uređaja, SMS poruke, audio snimci i kontakti.
WyrmSpy se pretvara da je podrazumevana aplikacija operativnog sistema koja se koristi za prikazivanje obaveštenja, dok se DragonEgg maskira kao aplikacija za tastaturu i mesindžer kao što je Telegram.
Lookout je otkrio WyrmSpy još 2017. i DragonEgg početkom 2021. godine, ali oni tada nisu bili široko rasprostranjeni. Lookout veruje da se malveri sada verovatno distribuiraju žrtvama pomoću društvenog inženjeringa. Na Google Play nije pronađena nijedna aplikacija koja sadrži ovaj malver.
U septembru 2020. SAD su podigle optužnice protiv 5 kineskih državljana za koje se veruje da su članovi APT41. Pored njih, optuženi su i njihovi saučesnici, dvojica državljana Malezije, zbog hakovanja više od 100 kompanija u SAD i širom sveta.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



