





 Pratite nas preko RSS-a
iPhone ima bag zbog kog se ne smete povezivati sa ovom Wi-Fi mrežom
Mobilni telefoni, 22.06.2021, 10:00 AM
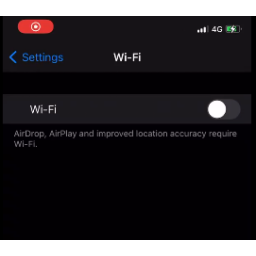
U iOS-u je otkrivena bizarna greška zbog koje iPhone može trajno onemogućiti svoju Wi-Fi funkciju ako korisnik pokuša da se poveže sa Wi-Fi mrežom sa imenom “%p%s%s%s%s%n”.
Istraživač bezbednosti Karl Skou slučajno je otkrio ovu grešku i o ovome obavestio svoje pratioce na Twitteru.
On je objasnio da je, nakon što se povezao sa mrežom “%p%s%s%s%s%n”, njegov iPhone trajno onemogućio svoju Wi-Fi funkciju. „Ni ponovno pokretanje ni promena SSID-a to ne popravljaju“, rekao je on.
Ovo su potvrdili i drugi korisnici Twittera koji su želeli da provere tvrdnju istraživača i pokušali da se povežu na Wi-Fi mrežu sa tim imenom.
Ovu grešku mogli bi iskoristiti hakeri postavljanjem Wi-Fi pristupnih tačaka sa ovakvim nazivom na veoma posećenim mestima i tako poremetiti telefone korisnika koji se na njih povežu.
Karl Skou je primetio ovu grešku na svom iPhone XS sa iOS 14.4.2.
Moguće je da će u narednim danima Apple objavi ispravku softvera za iPhone i iPad koja rešava ovaj problem, ali u međuvremenu evo načina na koji sada možete popraviti iPhone ako ste i vi među onima koji su testirali bag:
Otvorite aplikaciju Settings
Izaberite General > Reset
Izaberite Reset Network Settings, a zatim potvrdite da želite da resetujete mrežna podešavanja.
Na ovaj način obrisaćete sve sačuvane Wi-Fi pristupne tačke na iPhoneu, pa i ime sporne mreže zbog koje uređaj ne može da se poveže ni sa jednom Wi-Fi mrežom.

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



