





 Pratite nas preko RSS-a
153 računara širom sveta i dalje inficirano kompjuterskim crvom Stuxnet
Vesti, 15.06.2015, 00:00 AM
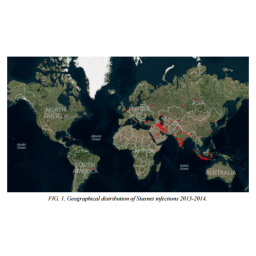
Poznati kompjuterski crv Stuxnet još uvek nije prestao da bude pretnja jer širom sveta ima još 153 računara koji su inficirani ovim malverom.
Ovo tvrdi istraživač Peter Klajsner čija je firma kupila dva domena koji su korišćeni kao Stuxnetovi serveri za komandu i kontrolu (C&C) 2013. i 2014. godine. Ovo je omogućilo stručnjacima Klajsnerove firme da otkriju koliko sistema je još uvek inficirano i redovno komunicira sa C&C serverima.
Činjenica da Stuxnetov C&C protokol nije adekvatno osiguran omogućila je istraživačima da otkriju podatke o inficiranim računarima, uključujući i to da li je Siemensov SCADA softver instaliran na njima.
Skoro polovina (47%) ovih inficiranih računara se nalazi u Iranu. Ostatak je u Indiji (23%), Indoneziji (8%), Saudijskoj Arabiji (7%), Kazahstanu (5%), Kini (2%), a ima ih i u ostatku sveta.
Od 153 inficiranih računara, 6 imaju instalirani SCADA razvojni softver. Pet računara je u Iranu a tri od tih pet su verovatno industrijski sistemi, mada to ne znači nužno da se oni nalaze u nuklearnim postrojenjima.
Kao što je kontrola nad C&C serverima omogućila firmi “Kleissner & Associates” da kontroliše preostale računare zaražene Stuxnetom, tako je i bilo koja obaveštajna služba ili pojedinac sa dovoljno znanja i veština mogao da preuzme kontrolu i izazove značajnu štetu koristeći preostale zaražene sisteme, objašnjava Klajsner.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



