





 Pratite nas preko RSS-a
17 godina star bag u MS Officeu omogućava instaliranje malvera bez interakcije korisnika
Vesti, 15.11.2017, 09:30 AM
Microsoft je juče objavio zakrpu za bezbednosni propust u MS Officeu CVE-2017-11882 koji može biti iskorišćen za pokretanje malicioznog koda bez interakcije korisnika na svim verzijama Windowsa objavljenim tokom poslednjih 17 godina.
Propust je otkrio istraživački tim Embedi. Reč je o slabosti koja utiče na Microsoft Equation Editor (EQNEDT32.EXE), jedan od izvršnih fajlova koji je instaliran na računarima sa Office paketom.
Ovaj alat omogućava korisnicima da ubacuju matematičke jednačine kao dinamičke OLE objekte.
Microsoft je do juče praktično koristio EQNEDT32.EXE fajl od 9. novembra 2000.. Dakle reč je o veoma starom kodu sa zastarelim bibliotekama koji nije koristio nijednu od novijih sigurnosnih funkcija koje su dodavane operativnom sistemu Windows.
Ova komponenta je zapravo zamenjena novim Equation Editorom u Office 2007, ali je Microsoft ostavio i stari editor u Officeu da bi program mogao da otvara dokumente koji sadrže jednačine napravljene u starijim verzijama.
Istraživači su pronašli dva “memory corruption” bagau EQNEDT32.EXE, koji mogu biti iskorišćeni na primer za preuzimanje malicioznog fajla i njegovo pokretanje.
Istraživači su radili na svim verzijama MS Officea i sa svim verzijama MS Windowsa objavljenim u poslednjih 17 godina. Propust se može iskoristiti na 32-bitnim i 64-bitnim arhitekturama. Njegovo iskorišćavanje ne ometa rad u MS Officeu, niti zahteva interakciju korisnika.
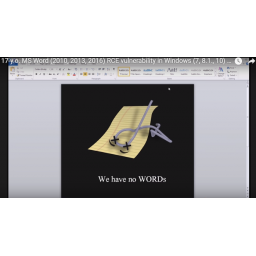
Istraživači su na YouTubeu objavili video sa napadima na tri različite verzije Officea i Windowsa - Office 2010 na Windows 7, Office 2013 na Windows 8.1 i Office 2016 na Windows 10.
Korisnicima se savetuje da preuzmu što pre novembarske zakrpe da bi se zaštitili od ovakvih napada.

Izdvojeno
Prevaranti podmeću lažne informacije ChatGPT-ju i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Pratite nas

Nagrade


Prijatelji



