





 Pratite nas preko RSS-a
ATMitch: ''Nevidljivi'' malver koji prazni bankomate
Vesti, 07.04.2017, 00:30 AM
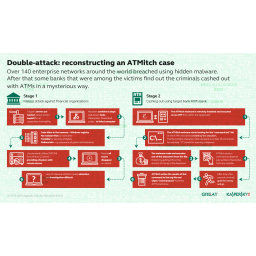
Dve banke, jedna u Rusiji a druga u Kazahstanu, napadnute su malverom bez fajlova koji je omogućio kriminalcima da u samo jednoj noći ukradu 800000 dolara. Da nije bilo kamera za nadzor, banke ne bi ni primetile da nešto nije u redu.
Banke su imale jedino snimke sigurnosnih kamera koje su otkrile kako su kriminalci dolazili do bankomata, podizali novac i odlazili. Pošto bi ispraznili bankomat, za šta im je trebalo manje od 20 minuta, oni bi prešli na sledeći.
Iza njih je ostao jedan jedini trag - dva log fajla u kojima je zabeleženo sve što se događalo pre nego što je uzet novac. Ovi fajlovi sadrže i jednu rečenicu na engleskom koja glasi: "Uzmi novac", a iza nje sledi psovka.
Teorija koju su izneli istraživači Kaspersky Laba je da su ova dva fajla ostavljena greškom kada je malver bio deinstaliran, da je pomenuta rečenica verovatno prikazana na ekranu bankomata, i da je verovatno bila upućena osobi koja je trebalo da podigne novac sa bankomata.
Ova vrsta malvera sve se češće koristi u napadima. U izveštaju koji je objavila kompanija Kaspersky na ovu temu, navodi se da su takvi napadi zadesili više od 140 banaka u Evropi, SAD i ostatku sveta.
Istraživači iz Kaspersky Laba prezentovali su ove slučajeve na Security Analyst Summit (SAS). Oni su objasnili da su kriminalci upali u mreže banaka koristeći različite exploite, i da su koristili legitimne Windows alate i PowerShell malver.
Njihova meta bio je sistem koji upravlja mrežom bankomata napadnute banke. Hakeri su koristili ovu funkciju za daljinsko upravljanje da bi se povezali sa bankomatima preko RDP.
Oni su zatim prebacivali i instalirali novu vrstu ATM malvera na ovim računarima, koju stručnjaci Kaspersky Laba nazivaju ATMitch.
Malver radi tako što čita lokalni command.txt fajl. Komande su u stvari slova: "O" (Open dispenser), "D"(Dispense), "I" (Init XDS), "U" (Unlock XFS), "S" (Setup), "E" (Exit), "G" (Get Dispenser id), "L" (Set Dispenser id), "C" (Cancel).
Kada bi hakeri bili obavešteni da su njihovi saradnici ispred bankomata, oni bi slali instrukcije, i malver bi ih izvršavao, izbacujući tako novac.
Ne zna se koliko su bankomata hakeri ispraznili pomoću ove tehnike, jer se malver sam briše kada se napad završi, brišući i sve svoje fajlove.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



