





 Pratite nas preko RSS-a
Alat Firefox Monitor obaveštavaće korisnike kada budu hakovani
Vesti, 28.06.2018, 12:30 PM
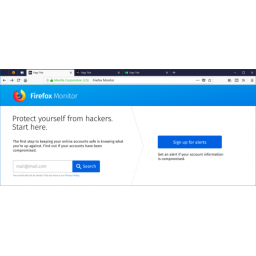
Prošle godine pojedini mediji su objavili da Fondacija Mozilla planira saradnju sa HaveIBeenPwned.com (HIBP), popularnim web sajtom koji prikuplja podatke procurele posle hakerskih napada. Plan je bio da HIBP šalje upozorenja Firefoxu koja će biti prikazivana unutar pregledača, kada korisnici posećuju web sajt koji je ranije kompromitovan, kao i da ih obavesti ako su njihove lozinke među procurelim podacima ukradenim sa kompromitovanog web sajta.
Sada, to se dešava ali na nešto drugačiji način. Kompanija je najavila pokretanje web sajta pod nazivom Firefox Monitor, koja će obaveštavati korisnike ako su njihove email adrese kompromitovane tokom sajber napada. Servis će funkcionisatu u saradnji sa HaveIBeenPwned (HIBP) i kompanijom Cloudflare.
"Blisko smo sarađivali sa HIBP-om i Cloudflareom da bismo stvorili metod anonimnog deljenja podataka za Firefox Monitor, koji nikad ne šalje vašu punu email adresu trećoj strani, izvan Mozillae", objasnili su iz kompanije na blogu.
Usluga će omogućiti korisnicima da unesu svoju email adresu u polje za pretragu da bi videli da li je prisutna u bazama podataka koje su ukrali hakeri. Vest je objavljena 25. juna, međutim, web sajt je još u razvoju.
Mozilla očekuje da će sledeće nedelje pozvati najmanje 250000 korisnika da iskoriste uslugu. Ako ste korisnik Firefoxa ovaj web sajt možete posetiti naredne nedelje.
Ovo je zaista je sjajna vest za korisnike koji često ne znaju da su njihove lozinke kompromitovane sve dok se ne desi da ih neko ko ima loše namere zloupotrebi.
Što se tiče sajtova, to je za njih možda loša vest koja ih može primorati da potroše više novca za primenu odgovarajućih mera zaštite kako ne bi bili osramoćeni. Podsećanja radi, Uber i Yahoo su znali da su podaci njihovih korisnika kompromitovani mnogo pre nego što su to javno priznali, pa bi servisi kao što je Firefox Monitor mogli da spreče takvo ponašanje kompanija.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



