





 Pratite nas preko RSS-a
Američka ratna mornarica kupuje 0-day bezbednosne propuste u popularnom softveru
Vesti, 16.06.2015, 00:00 AM
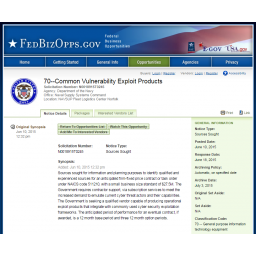
Da su vlade neretko zainteresovane za kupovinu neispravljenih bezbednosnih propusta nije neka novost. Ipak, retko se dešava da to otvoreno rade. Ili bar da budu uhvaćene u tome.
To je upravo pošlo za rukom istraživaču Fondacije za elektronske granice Dejvu Masu koji je uhvatio američku ratnu mornaricu u pokušaju da kupi 0-day exploite i novootkrivene bezbednosne propuste ne starije od 6 meseci, u popularnom softveru proizvođača kao što su Apple, Google i Microsoft.
Mornarica je brzo povukla ovaj svoj oglas sa sajta FedBizOpps.gov, koji američke vladine agencije koriste za objavljivanje ugovora. Međutim, EFF je sačuvala kopiju ovog dokumenta.
Jedno od mogućih objašnjenja je da američka ratna mornarica planira da koristi exploite da bi testirala i ojačala svoje sisteme, a ne da želi da ih iskoristi protiv kompjuterskih sistema drugih.
Drugo objašnjenje bi moglo biti da bi mornarica želela da obavesti Adobe, Apple, Microsoft, Google i druge kompanije o 0-day ranjivostima koji bi njoj bile prijavljene i tako doprinese da one budu na vreme ispravljene.
Ali kakve su stvarne namere možemo samo da nagađamo.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



