





 Pratite nas preko RSS-a
Apple: Uređaji nisu hakovani našom krivicom, promenite svoje Apple ID lozinke
Vesti, 29.05.2014, 09:08 AM
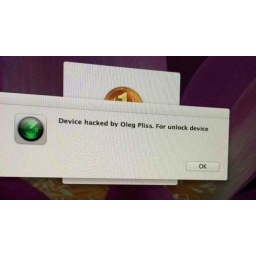
Korisnici iPhone, iPad i Mac uređaja u Australiji, na Novom Zelandu, u Velikoj Britaniji i SAD u utorak su na forumu za podršku kompanije Apple počeli da se žale da im je onemogućen pristup uređajima nakon što su na njima videli čudnu poruku da moraju da plate otkup da bi mogli da pristupe uređaju.
“Hacked by Oleg Pliss” - stoji u poruci koju su videli korisnici zaključanih uređaja, u kojoj se od njih traži da plate 50 ili 100 dolara za otključavanje uređaja. Neke od žrtava su se požalile da su takvu poruku dobile iznenada usred noći i da ih je poruka zatekla kad su se probudili.
Za razliku od sličnih napada koji ciljaju na korisnike Windowsa, a od nedavno i na korisnike Androida, i u koje je uvek umešan malver (ransomware), ovde nije reč o malveru.
Stručnjaci kažu da su uređaji najverovatnije hakovani tako što su hakeri iskoristili Find My iPhone funkciju koja im je omogućila da sa daljine zaključaju Appleove uređaje i pošalju poruku u kojoj se od korisnika zahteva da plate otključavanje uređaja. Prema mišljenju stručnjaka napadači su nekako uspeli da dođu u posed podataka korisnika za prijavljivanje na iCloud i tako zaključali uređaje sa daljine.
Jedan od korisnika otkrio je na Appleovom forumu za podršku da je nekoliko dana zaredom dobijao sumnjivi email koji je navodno slao Apple. Email je predstavljen kao obaveštenje kompanije da je njegov nalog suspendovan zbog bezbednosnih razloga. U emailu je od korisnika zahtevano da unese svoj Apple ID i lozinku, pa je korisnik pretpostavio da je reč o pokušaju fišinga.
Apple je odbacio odgovornost za ove incidente jer problem sa zaključanim uređajima nije izazvan hakovanjem iClouda i savetovao korisnicima da promene svoje Apple ID lozinke.
U kratkom saopštenju koje je Apple dostavio medijima se kaže: “Apple shvata bezbednost veoma ozbiljno i iCloud nije bio ugrožen tokom ovog incidenta. Ugroženi korisnici bi trebalo da što pre promene svoje Apple ID lozinke i da izbegavaju da koriste isto korisničko ime i lozinku za različite servise. Svi korisnici kojima je potrebna dodatna pomoć mogu kontaktirati AppleCare ili posetiti lokalnu Appleovu prodavnicu.”
Stručnjaci i inače često upozoravaju da je praksa korišćenja istog korisničkog imena i/ili lozinke za različite servise veoma rizična i da može doći do curenja informacija. Iako je iCloud veoma bezbedan i dobro čuvan od hakerskih napada, drugi servisi ne moraju biti tako bezbedni. Kada korisnici recikliraju lozinke koristeći istu lozinku za različite servise, hakovanje manje sigurnog servisa može ugroziti i nalog na relativno bezbednom servisu kao što je iCloud.
Po svemu sudeći to se i ovde dogodilo.
Ko je Oleg Pliss koji je navodno hakovao Appleove uređaje? To u ovom trenutku niko ne zna. Verovatno je da se su kriminalci slučajno ili namerno odabrali to ime, jer se hakeri nikada ne predstavljaju pravim imenom i prezimenom.
Kao i u napadima ransomwarea, i u ovom slučaju ne treba plaćati kriminalcima otključavanje uređaja. To ih samo ohrabruje da pokreću nove napade, a pored toga, to što će žrtva platiti traženi iznos, ne znači i da će kriminalci ispuniti obećanje i zaista otključati uređaj.
Umesto toga, u Recovery modu treba obrisati uređaj i vratiti ga u prvobitno stanje. Više o tome možete naći u članku na Appleovoj stranici za podršku.
Ako je dostupna u zemlji korisnika, dvostepena verifikacija za Apple ID je dobro rešenje. I naravno, ako do sad niste to uradili, kreirajte za svaki svoj online nalog posebnu lozinku. Ovaj slučaj dovoljno govori zbog čega je to važno.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



