





 Pratite nas preko RSS-a
Apple objavio drugo Java ažuriranje za Flashback malver
Vesti, 11.04.2012, 09:59 AM
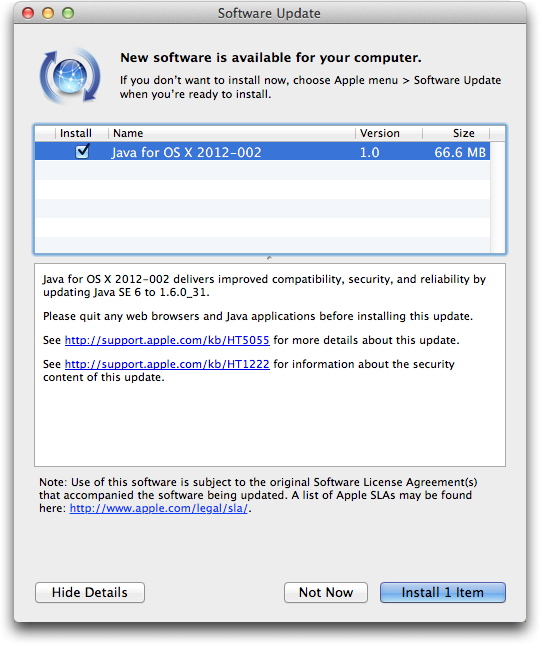
Apple je objavio drugo ažuriranje za Java za ranjivost koju koristi Trojanac Flashback, malver koji je zarazio 600000 računara.
Java ažuriranje 2012-002 za OS X izgleda da je isto ono koje je Apple već objavio, ali je ovo namenjeno samo korisnicima Mac OS X Lion. Prema pretpostavkama koje iznose stručnjaci firme Intego, moguće je da razlog za objavljivanje drugog ažuriranja postojanje nekog tehničkog problema u ranije objavljenom ažuriranju.
Bez obzira na razlog, iz Intego preporučuju korisnicima da odmah instaliraju najnovije ažuriranje jer je Flashback Trojanac veoma aktivan i može se instalirati bez učešća korisnika u procesu infekcije ukoliko Java nije zakrpljena.
Trojanac Flashback otkriven je u septembru prošle godine. U to vreme, malver je bio maskiran u ažuriranje za Adobe Flash, te je za infekciju računara bilo potrebno učešće korisnika koji je trebalo da preuzme ažuriranje za Adobe Flash i da ga nakon toga pokrene. U aprilu je otkivena nova verzija Trojanca koja koristi tehniku drive-by download napada zbog čega je za infekciju dovoljno da korisnik poseti kompromitovani sajt. Apple je zakrpio propuste u Java, ali tek nakon što je ruska firma Dr. Web objavila postojanje bot mreže u čiji sastav ulazi preko pola miliona zaraženih računara.

Izdvojeno
Prevaranti podmeću lažne informacije ChatGPT-ju i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Pratite nas

Nagrade


Prijatelji



