





 Pratite nas preko RSS-a
AutoFill u Safari browseru omogućava krađu podataka
Vesti, 27.07.2010, 00:39 AM
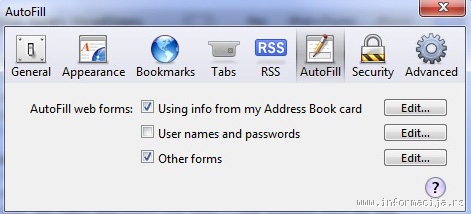
Istaknuti istraživač kompjuterske bezbednosti, Jeremiah Grossman, apelovao je na korisnike Apple-ovog browser-a Safari da bez odlaganja isključe AutoFill funkciju kako bi sprečili krađu poverljivih podataka. Prema Grossman-u, AutoFill Web Forms funkcija može biti hakovana u cilju krađe podataka iz korisnikovog kompjutera.
Jeremiah Grossman koji je stručnjak za bezbednost web aplikacija tvrdi da maliciozni web sajtovi mogu otkriti podatke kao što su korisnikovo ime, prezime, mesto boravka korisnika, država i email adresa, čak i ako korisnik prvi put posećuje takav sajt i ako nije uneo bilo kakve lične podatke.
AutoFill funkcija koja je uključena u osnovnom podešavanju Safari-ja povlači podatke iz Address Book-a operativnog sistema računara.
“Važno je istaći da ova funkcija radi čak iako korisnik nije nikada upisao takve podatke na bilo kom web sajtu. Takođe ovo se ne sme mešati sa uobičajenim automatskim popunjavanjem podataka (auto-complete data) koje browser može upamtiti posle njihovog unošenja u formulare,” dodao je Grossman.
Grossman je rekao da je izvestio kompaniju Apple dva puta o ovom propustu ali da mu nikada nije odgovoreno.
Više detalja na


Izdvojeno
Lažni Ilon Mask namamio stotine korisnika u kripto-prevaru

Prevaranti su iskoristili AI-generisani snimak Ilona Maska kako bi tokom lažnog prenosa Teslinog događaja na YouTubeu ubedili gledaoce da im pošalj... Dalje
Hakeri koristili AI u napadu na Evropsku komisiju

Evropska komisija je potvrdila da je bila meta sajber napada u kojem su hakeri koristili veštačku inteligenciju. Napad je otkriven 22. oktobra, a zb... Dalje
Metin AI agent čitao privatne poruke i rezervisao smeštaj bez dozvole korisnika

Metin AI agent Muse, zamišljen kao digitalni pomoćnik koji korisnicima olakšava svakodnevne obaveze, pokazao je i svoju problematičnu stranu. Prem... Dalje
Hakeri ubacili malver na 178 sajtova, među njima Zoom, IKEA i BBC

Sajtovi nekih od najpoznatijih svetskih kompanija, uključujući Zoom, IKEA, HSBC, BBC i CNN, našli su se na udaru sajber napada u kojem je zlonamern... Dalje
Prevaranti koriste nedavne probleme sa Outlookom za krađu poslovnih naloga
.png)
Nedavni prekid rada Microsoftovih servisa iskorišćen je kao tema za novu fišing kampanju usmerenu na zaposlene u kompanijama. Napadači šalju laž... Dalje
Pratite nas

Nagrade


Prijatelji



