





 Pratite nas preko RSS-a
Ažuriranje menadžera lozinki inficiralo sisteme korisnika
Vesti, 27.04.2021, 09:15 AM
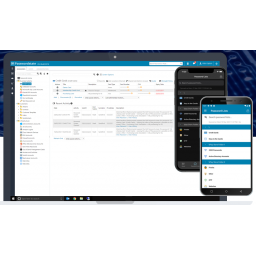
Australijska softverska kompanija Click Studios koja stoji iza aplikacije za upravljanje lozinkama Passwordstate, obavestila je korisnike da resetuju lozinke.
Click Studios je rekao da su hakeri kompromitovali mehanizam za ažuriranje softvera i to iskoristili za infekciju računara korisnika malverom.
Napad se dogodio između 20. aprila i 22. aprila.
Kompanija kaže da je napad uticao samo na korisnike koji su izvršili in-place nadogradnje u periodu između ova dva datuma i da “ručne nadogradnje nisu ugrožene”. Kompanija je upozorila korisnike da su njihove lozinke možda ukradene.
Click Studios je rekao da je istraga o incidentu u toku, ali da se u ovom trenutku čini da je broj pogođenih kupaca veoma mali.
Passwordstate je softver koji se koristi za upravljanje lozinkama u firmama, omogućavajući im da, između ostalog, čuvaju lozinke na siguran način, integrišu softver u svoje aplikacije i resetuju lozinke u nizu sistema. Softver koriste brojne kompanije i pojedinci iz celog sveta.
Danska firma CSIS Grupa koja je istraživala incident kaže da je ažuriranje sa malverom isporučeno u obliku ZIP fajla „Passwordstate_upgrade.zip“, koji je sadržao izmenjenu verziju biblioteke pod nazivom „moserware.secretsplitter“.dll“, koja je uspostavila kontakt sa serverom odakle je preuzet drugi fajl „upgrade_service_upgrade.zip“ koji je zaslužan za izvlačenje podataka sa sistema.
Click Studios je objavio paket hitnih ispravki kako bi pomogao kupcima da uklone DLL napadača i zamene ga legitimnim. Kompanija je preporučila preduzećima da resetuju sve lozinke povezane sa spoljnim sistemima (zaštitni zidovi, VPN), kao i unutrašnjom infrastrukturom (sistemi za skladištenje, lokalni sistemi) i sve lozinke sačuvane u Passwordstateu.
Foto: Click Studios
Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



