





 Pratite nas preko RSS-a
Ažuriranje za Flash Player krije scareware za OS X
Vesti, 08.02.2016, 00:30 AM
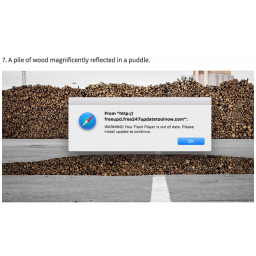
Korisnici Mac računara su trenutno meta sajber kriminalaca koji pokušavaju da šire malver koji je maskiran u ažuriranje za Flash Player.
Napad na koji je upozorio Johanes Urlič sa Tehnološkog instituta SANS, počinje na Facebooku, gde kriminalci pokušavaju da u svoju zamku uhvate potencijalne žrtve koje treba ubediti da preuzmu ažuriranje za Flash Player.
Lažno ažuriranje se isporučuje korisnicima preko malicioznih reklama.
Najpre se korisnicima dosađuje iskačućim prozorom sa upozorenjem da je verzija Flash Playera koju koriste zastarela.
Kriminalci se ne oslanjaju na ranjivost u operativnom sistemu već na upozorenja Adobe Flash koja izgledaju kao prava i kojima se od korisnika traži da dobrovoljno instaliraju ažuriranje.
Ako korisnik popusti i klikne na OK, biće odveden na drugu stranicu gde treba da preuzme lažno ažuriranje za Flash Player.
Zanimljivo je da ovaj fajl ne izaziva reakciju Mac GateKeepera jer je potpisan Appleovim zvaničnim developerskim sertfikatom koji je izdao neko ko se zove Maksim Noskov.
Ono što ustvari preuzima korisnik je validni, legitimni update fajl za Adobe Flash, ali i malver koji se nalayi u paketu sa tim fajlom.
Malver je iz kategorije scarewarea, koji su poznati po tome da prikazuju korisnicima zastrašujuća upozorenja, kao na primer, da im je računar zaražen i da treba da pozovu broj telefona naveden u poruci da bi dobili profesionalnu pomoć.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



