





 Pratite nas preko RSS-a
Ažuriranje za Flash Player na lažnim web stranicama krije Trojanca
Vesti, 28.02.2013, 07:59 AM
Ako ste juče posetili naš sajt, onda znate da je Adobe objavio novo ažuriranje za Flash Player koje ispravlja sigurnosne propuste u programu koji se koriste u nedavno otkrivenim napadima.
Ukoliko vam nije uključen mehanizam za automatsko ažuriranje Flash-a, naš je savet da što pre preuzmete novo ažuriranje. Jedini način da to uradite kako treba je da posetite Adobe-ovu zvaničnu stranicu za Flash (http://get.adobe.com/flashplayer/) i da sa nje preuzmete ažuriranje.
Ova poslednja napomena je posebno značajna jer su se pojavile web stranice koje imitiraju Adobe-ovu zvaničnu stranicu, i to prilično uverljivo.
Ali ako pažljivo pogledate, videćete da sa adresom stranice nešto nije u redu i da to sigurno nije adresa zvanične Adobe-ove stranice.
Kliktanje na linkove na ovoj lažnoj stranici, na sve osim na dugme „Download“, će vas odvesti na stranicu na kojoj se pojavljuje poruka o grešci, i to će vam ponovo reći da nešto nije u redu.
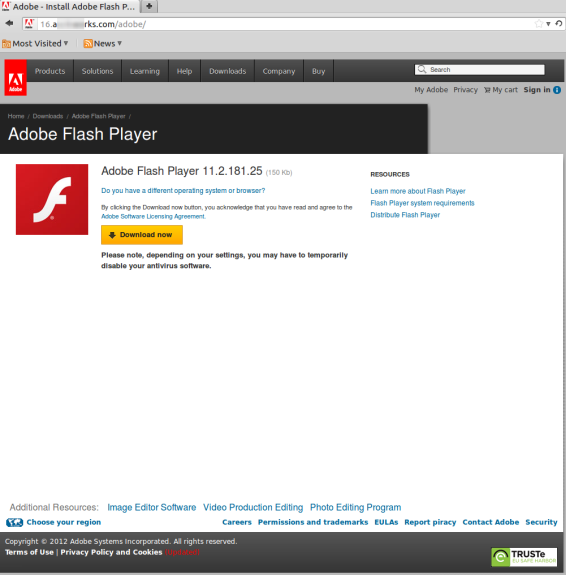
Neoprezni korisnici koji se nađu na lažnoj stranici mogu biti napadnuti sa dve strane. U prvom slučaju, pojavljuje se poruka u kojoj se od korisnika zahteva da preuzme fajl pod nazivom flash_player_updater.exe. U drugom slučaju, klik na dugme „Download Now“ će pokrenuti zahtev da korisnik preuzme fajl pod nazivom update_flash_player.exe. U oba slučaja, ako ste vi taj neoprezni korisnik završićete sa Trojancem Downloader.Ponik na računaru.
Kada se instalira, ovaj Trojanac radi ono što Trojanci i inače rade - krade lozinke sa zaraženog računara. Ovaj Trojanac, pored toga, instalira i ransomware koji se predstavlja kao FBI ili Interpol ili pak instalira komponentu za klikove na reklame, a i u jednom i u drugom slučaju kriminalci će pokušati da zarade na vama.
Više detalja o ovome možete naći na blogu kompanije Symantec.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



