





 Pratite nas preko RSS-a
Bag u Apple Watchu omogućava prisluškivanje korisnika iPhonea
Vesti, 12.07.2019, 02:30 AM
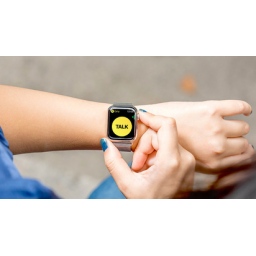
Apple je privremeno onemogućio aplikaciju Walkie-Talkie na Apple Watchu jer je otkriven bag koji omogućava korisnicima prisluškivanje iPhone uređaja drugih ljudi.
Aplikacija Walkie-Talkie omogućava slanje i prijem kratkih audio poruka ukoliko ste prethodno prihvatili pozivnicu.
Apple kaže da ovaj bag do sada nije zloupotrebljavan. Bag je prijavljen kompaniji preko njenog sistema za prijavljivanje ranjivosti.
Iako Apple nije izneo nikakve detalje o bagu, izgleda da ga nije lako iskoristiti za prisluškivanje, ali kompanija je ipak želela da bude sigurna da su svi korisnici zaštićeni dok ne isporuči zakrpu.
„Upravo smo saznali za ranjivost vezanu za Walkie-Talkie aplikaciju na Apple Watchu i onemogućili funkciju dok ne rešimo problem. Izvinjavamo se našim korisnicima zbog neugodnosti, vratićemo funkcionalnost u najkraćem mogućem roku”, izjavio je Apple.
„Iako ne znamo da je bilo kakve upotrebe ranjivosti protiv korisnika a potrebni su specifični uslovi za njeno iskorišćavanje, mi ozbiljno shvatamo sigurnost i privatnost naših korisnika. Zaključili smo da je onemogućavanje aplikacije pravi put, jer bi ova greška mogla omogućiti nekome da sluša preko iPhonea uređaja drugog korisnika, bez njegovog pristanka. Još jednom se izvinjavamo zbog ovog problema i neugodnosti.”
Ne zna se kada će kompanija objaviti zakrpu, ali verovatno korisnici neće čekati dugo.
Ovo nije prvi put da Apple onemogući važnu funkciju svojih uređaja kako bi zaštitio korisnike. Kompanija je to uradila i u januaru, kada je saznala za bag koji je omogućavao prisluškivanje korisnika FaceTimea čak i ako korisnik kome je poziv upućen nije odgovorio na poziv, zahvaljujući aktivaciji mikrofona na ciljanom iPhone uređaju. Apple je privremeno onemogućio funkciju grupnog pozivanja da bi sprečio zloupotrebu baga, a ispravka za bag bila je dostupna korisnicima za nekoliko dana.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



