





 Pratite nas preko RSS-a
Bag u Dellovom programu SupportAssist utiče na milione računara, i to ne samo Dellovih
Vesti, 26.06.2019, 02:30 AM
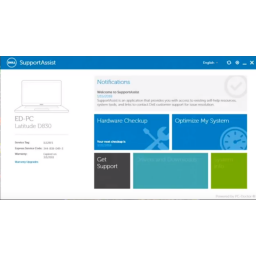
Dellov program SupportAssist koji je predinstaliran na milionima Dellovih računara ima sigurnosnu ranjivost koja može omogućiti zlonamernom softveru ili lažnim prijavljenim korisnicima da podignu svoje privilegije na nivo administratora i pristupe osetljivim informacijama.
Ranjivost CVE-2019-12280 otkrili su istraživači SafeBreach Labsa, utiče na Dellovu aplikaciju SupportAssist za poslovne računare (verzija 2.0) i kućne računare (verzija 3.2.1 i sve prethodne verzije).
Dell SupportAssist, ranije poznat kao Dell System Detect, proverava stanje hardvera i softvera računara, upozoravajući korisnike da preduzmu odgovarajuće korake kako bi rešili eventualne probleme. Da bi to uradio, on se pokreće na računaru sa sistemskim dozvolama.
Uz ove privilegije visokog nivoa, program komunicira sa web sajtom za podršku kompanije Dell i automatski otkriva servisnu oznaku ili kod za brzi servis vašeg Dell uređaja, skenira postojeće drajvere uređaja i instalira nedostajuća ili dostupna ažuriranja drajvera, i vrši dijagnostičke testove hardvera.
Međutim, istraživači u SafeBreach Labsu otkrili su da softver nesigurno učitava .dll fajlove iz foldera koje kontroliše korisnik, kada se pokreću, ostavljajući prostor malveru i skrivenim prijavljenim korisnicima da zamene postojeće .dll fajlove zlonamernim.
Zato kada SupportAssist učita zaražene .dll fajlove, zlonamerni kod se ubacuje u program i pokreće, što omogućava napadaču da dobije potpunu kontrolu nad ciljnim sistemom.
"Prema Dellovom web sajtu, SupportAssist je predinstaliran na većini Dellovih uređaja koji rade pod operativnim sistemom Windows. To znači da sve dok softver nije zakrpljen, ranjivost utiče na milione korisnika Dell računara", kažu istraživači.
Šta je zabrinjavajuće? Istraživači veruju da Dell nije jedina kompanija na čije računare utiče ovaj bag.
Pošto je Dell SupportAssist delo kompanije PC-Doctor iz Nevade, i drugi proizvođači računara koji koriste iste dijagnostičke alate i alate za rešavanje problema na svojim računarima pod različitim imenima, mogu takođe biti ranjivi.
Prema onome što se može videti na sajtu PC-Doctora, proizvođači računara su „instalirali preko 100 miliona kopija PC-Doctora za Windows na računarskim sistemima širom sveta“, što znači da bag utiče i na druge proizvođače koji koriste specijalizovane alate PC-Doctora.
SafeBreach Labs je prijavio ranjivost Dellu 29. aprila 2019. godine, a kompanija je zatim prijavila problem PC Doctoru i objavila ispravke koje je dobila od PC-Doctora 28. maja za pogođene verzije SupportAssist programa.
Korisnicima računara kompanije Dell preporučuje se da ažuriraju softver Dell SupportAssist for Business na verziju 2.0.1 i Dell SupportAssist for Home na verziju 3.2.2.
Nije prvi put da Dell SupportAssist ima ozbiljnu sigurnosnu ranjivost.
U aprilu ove godine, Dell je takođe rešio problem sa jednom kritičnom ranjivošću u istom ovom programu koja je omogućavala udaljenim napadačima da preuzmu i instaliraju zlonamerni softver sa servera na pogođenim Dell računalima i da preuzmu potpunu kontrolu nad njima.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



