





 Pratite nas preko RSS-a
Bag u Internet Exploreru otkriva šta korisnik kuca u adresnoj traci
Vesti, 29.09.2017, 11:00 AM
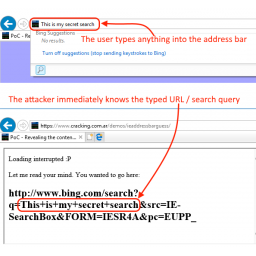
Ako ste jedan od mnogih koji još uvek koriste Microsoftov Internet Explorer, evo još jednog raazloga da pređete na moderniji browser.
Nezavisni bezbednosni istraživač Manuel Kabalero otkrio je bezbednosni propust u Internet Exploreru koji može da omogući napadaču da snimi osetljive informacije koje nikada ne biste podelili sa web sajtom koji ste posetili.
Ranjivost otkriva osetljive informacije omogućavaju web sajtu da špijunira adresnu traku Internet Explorera, snimajući sve što ste ukucali čim pritisnete ENTER.
Bezbednosni propust je prisutan u najnovijoj verziji Internet Explorera, ali ne utiče na korisnike drugih browsera, uključujući Microsoft Edge koji se isporučuje sa instalacijama Windows 10.
Kabalero je objavio video na YouTubeu u kome je pokazao kako propust funkcioniše.
U Kabalerovom videu vidljivo je da maliciozna web stranica krade podatke unete u adresnu traku. Ali on kaže da kod može biti izmenjen tako da krišom krade unete informacije.
Ovo je dobar razlog da pređete na browsere kao što su Chrome, Edge ili Firefox, kod kojih ovako nešto nije moguće.
Za sada nema naznaka da je ovaj propust korišćen za napade, ali činjenica da je Kabalero objavio proof-of-concept kod znači da bi se moglo dogoditi da sajber kriminalci prilagode njegov kod tako da pomoću njega mogu da špijuniraju korisnike Internet Explorera.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



