





 Pratite nas preko RSS-a
Bezbednosni propust u IE se koristi za infekciju ranjivih računara malverom Korplug
Vesti, 20.08.2015, 09:43 AM
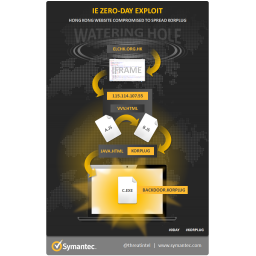
Bezbednosni propust u Internet Exploreru za koji je Microsoft ove nedelje vanredno objavio zakrpu, koristi se za infekciju ranjivih računara malverom Korplug, upozorili su stručnjaci kompanije Symantec.
Napadi su zabeleženi u Hong Kongu, na web sajtu koji pripada evangelističkoj crkvi u Hong Kongu, a sajt je po svemu sudeći kompromitovan da bi isporučivao pomenuti malver.
Napadači su uspeli da kompromituju web sajt i ubace maliciozni iFrame koji preusmerava korisnike na drugu stranicu na kojoj se nalazi kod za iskorišćavanje ovog bezbednosnog propusta u Internet Exploreru.
“Ovaj web sajt hostuje fajl nazvan vvv.html koji preusmerava na jedan od dva druga fajla nazvana a.js i b.js koji dovode do preuzimanja fajla nazvanog java.html na žrtvin računar. Java.html instalira Korplug na računaru, u formi izvršnog fajla nazvanog c.exe”, objašnjavaju u Symantecu kako izgleda napad.
Korplug deluje kao backdoor koji napadač može koristiti da bi se povezao sa zaraženim računarom i pristupio podacima sačuvanim na računaru.
Kako su rekli iz Microsofta, bezbednosni propust omogućava hakeru da stekne iste privilegije na sistemu koje ima i prijavljeni korisnik, tako da ako korisnik ima administratorski nalog, napadač može u suštini da radi isto što i korisnik a da žrtva to i ne primeti.
Najlakši način da se zaštitite od ovog i drugih malvera je da ažurirate sistem preuzimajući zakrpu koju je Microsoft objavio prekjuče. Korisnici Internet Explorera treba da znaju da su sve verzije browsera podložne ovakvim napadima.
Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



