





 Pratite nas preko RSS-a
Bezbednosni propust u macOS High Sierra, Apple obećao ispravku u narednom ažuriranju
Vesti, 26.09.2017, 10:00 AM
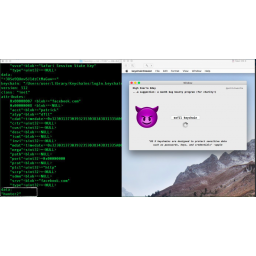
Nedavno objavljeni macOS High Sierra 10.13 operativni sistem dolazi sa 0-day exploitom zbog čega su u slučaju da računar bude hakovan sačuvane Keychain lozinke u opasnosti.
Patrik Vardl koji radi za NSA, objavio je informaciju o 0-day exploitu brzo pošto je Apple objavio macOS High Sierra OS. Bezbednosni propust utiče na novu SKEL (Secure Kernel Extension Loading) funkciju, koja zahteva od korisnika da odobre učitavanje svake nove third-party kernel ekstenzije.
Glavni zadatak SKEL funkcije je da blokira legitimne kernel ekstenzije za koje se zna da su ranjive. Dok Apple ne stavi na crnu listu takve ekstenzije, napadači mogu da ih učitaju i iskoriste njihovu ranjivost da bi pokrenuli svoj kod.
Sa ovim exploitom u rukama, koji utiče i na starije verzije macOS, napadači mogu da ukradu sve vaše lozinke sačuvane u Macovom Keychain password menadžeru pomoću nepotpisane aplikacije koju možete preuzeti i instalirati. Zahvaljujući ovom exploitu, napadačima čak nije potreban ni master password za pristup sačuvanim lozinkama.
Apple je obećao da će ispraviti propust narednim ažuriranjem, verovatno sa verzijom macOS Hight Sierra 10.13.1.
"macOS je dizajniran da bude bezbedan, i Gatekeeper upozorava korisnike prilikom instaliranja nepotpisanih aplikacija i sprečava ih da pokreču aplikaciju bez izričitog odobrenja", kaže se u Appleovom saopštenju koje je objavljeno juče. Iz Applea kažu da korisnici treba daa preuzimaju softver samo iz pouzdanih izvora kakav je Mac App Store, i da obrate pažnju na bezbednosne dijaloge koje macOS prikazuje.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



