





 Pratite nas preko RSS-a
Bezbednosni propusti u programatorima pejsmejkera mogu ugroziti živote pacijenata
Vesti, 15.10.2018, 00:30 AM
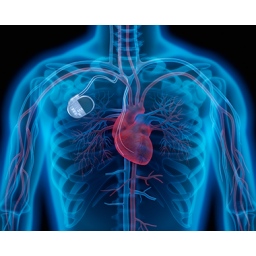
Američka agencija za hranu i lekove (FDA) objavila je upozorenje za korisnike Medtronicovih uređaja CareLink 2090 Programmer i CareLink Encore 29901 Programmer.
Kao što je detaljno objašnjeno u upozorenju FDA, ovi uređaji imaju softversku ranjivost, a softverske ispravke koje Medtronic objavljuje za svoje programatore za pejsmejkere, mogu se instalirati bilo putem USB porta ili preuzimanjem pomoću Software Distribution Network (SDN).
Problem je u procesu preuzimanja ažuriranja preko SDN-a koji omogućava potencijalnim napadačima da ažuriraju CareLink uređaje malicioznim softverom tokom procesa prenosa ažuriranja.
Prema Medtronic-u, "[..] proces ažuriranja softvera preko SDN-a može predstavljati rizik koji bi, ukoliko nije u potpunosti ublažen, mogao naškoditi pacijentu u zavisnosti od obima i svrhe zlonamernog sajber napada i osnovnog stanja pacijenta".
Počev od 11. oktobra, Medtronic je onemogućio funkciju SDN za sve ispravke programatora pejsmejkera, dozvoljavajući samo ažuriranja softvera preko USB porta.
Bolnicama se savetuje da izbegavaju ažuriranje uređaja preko SDN-a, pošto se ažuriranja mogu instalirati samo preko USB-a i da se postaraju da se uređaji koriste na sigurnoj mreži.
I FDA i Medtronic ističu u svojim bezbednosnim preporukama da nisu primećeni nikakvi napadi i da ne znaju za slučajeve pacijenata koji su pretrpeli neku štetu zbog ove ranjivosti.
"FDA podseća pacijente, one koji ih neguju i one koji pružaju zdravstvenu zaštitu da svaki medicinski uređaj povezan sa komunikacijskom mrežom (npr: wi-fi, javni ili kućni internet) može imati bezbednosne propuste koje bi mogli iskoristiti neovlašćeni korisnici", kaže se u upozorenju FDA.
Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



