





 Pratite nas preko RSS-a
Bostonski maraton: Sajber kriminalci brzo reagovali, zloupotrebljavajući tragičan incident
Vesti, 17.04.2013, 08:25 AM
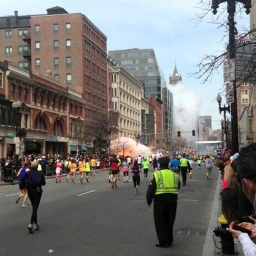
Ubrzo pošto je odjeknula vest da o eksplozijama na bostonskom maratonu, sajber kriminalci su kao i mnogo puta ranije, zloupotrebili i ovaj tragičan incident za svoje prljave ciljeve.
Spam emailovi su neizostavan prateći detalj ovakvih događaja, pa su tako stručnjaci Kaspersky Lab-a otkrili spam emailove naslovljene sa “2 Explosions at Boston Marathon“ ili sa “Explosion at Boston Marathon”.
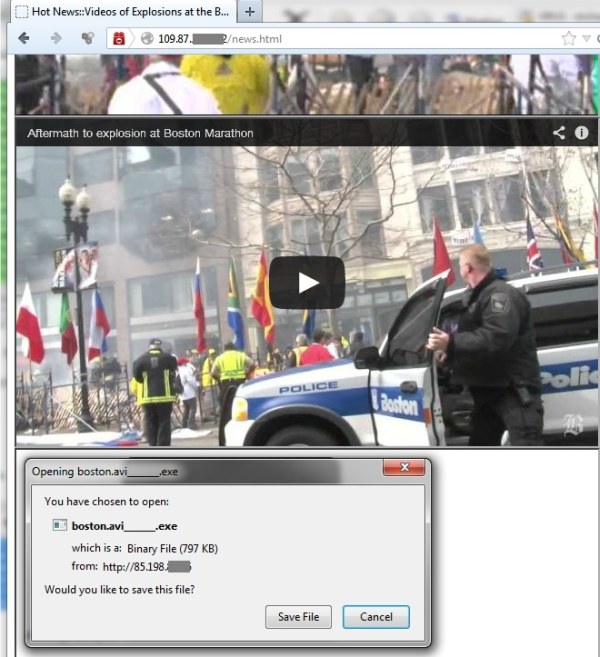
Emailovi sadrže linkove koji vode do fajla “news.html”.
Korisnici koji kliknu na linkove dospeće na stranicu sa YouTube video klipovima koji prikazuju scene iz Bostona. Sami video snimci nisu sporni, niti maliciozni. Međutim, posle 60-ak sekundi, web sajt na kome se nalazi korisnik zahteva od njega da preuzme i pokrene fajl pod nazivom “boston.avi___exe”.
Kada korisnik pokrene fajl, računar će biti zaražen Trojancem - Trojan-PSW.Win32.Tepfer, koji pokušava da se poveže sa nekoliko IP adresa u Argentini, Ukrajini i na Tajvanu.
Internet Storm Center (ISC) Tehnološkog instituta SANS takođe je upozorio korisnike na domene koje su sajber kriminalci registrovali sa ciljem zloupotrebe tragedije u Bostonu. Najmanje 234 takvih domena je registrovano ubrzo posle bombaškog napada.
Takođe su se pojavili i lažni Twitter nalozi, sa različitim misijama: sa nekih takvih naloga se traže donacije, dok su drugi registrovani sa idejom da se iskoristi bombaški napad za prikupljanje folovera.
Iako u ovakvim prilikama sajber kriminalci reaguju uglavnom koristeći poznate taktike, iznenađenja su uvek moguća. Zato se i u ovom slučaju treba držati nekih pravila, između ostalih - ne klikćite na linkove ili priloge u emailovima koji vam izgledaju sumnjivo, budite oprezni sa novim web sajtovima koji se bave temom incidenta u Bostonu, i izbegavajte prosleđivanje, deljenje, retweet-ovanje sumnjivih emailova i objava, posebno u slučajevima kada sadrže linkove čije odredište i sami ne znate.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



