





 Pratite nas preko RSS-a
Budući Chrome će imati generator lozinki, brauzer će menjati lozinke hakovanih naloga
Vesti, 21.02.2012, 00:58 AM
Iako je njihova svrha potvrda i zaštita online identiteta korisnika, lozinke često nisu rešenje koje garantuje bezbednost na internetu. S obzirom na to koliko ih je lako ukrasti, bilo pomoću fišinga, malvera ili kompromitovanjem sajta, ali imajući u vidu i lošu praksu korisnika da iste lozinke koriste za prijavljivanje na različite naloge, jasno je zbog čega su lozinke slaba karika bezbednosti na internetu.
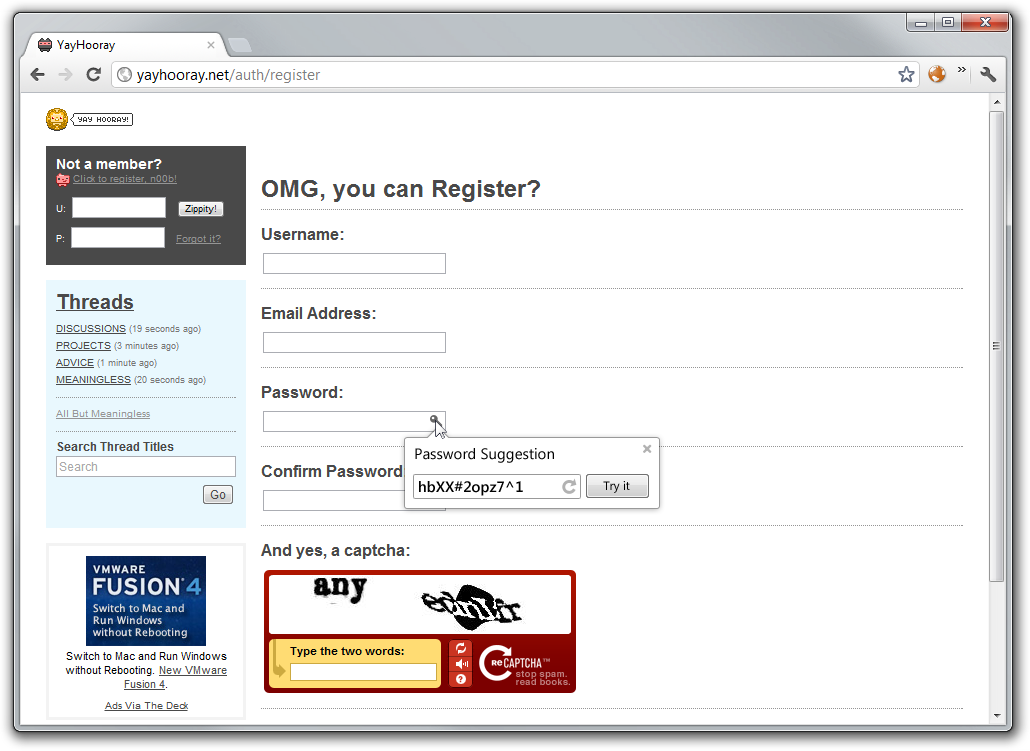
Tim Google-ovih programera razvija sistem za automatsko generisanje lozinki koji bi trebalo da pomogne korisnicima da zaštite svoje naloge lozinkama koje će biti različite za različite sajtove i odabrane nasumično tako da ih je teže pretpostaviti.
Prema dokumentaciji koja je objavljena na sajtu Chromium Project sistem bi trebalo da prepoznaje stranice za prijavljivanje na naloge i da ukoliko se korisnik opredeli za to Chrome umesto njega upravlja lozinkama.
Šta više, tim programera koji radi na ovom projektu se nada da će uspeti da razvije sistem koji će omogućiti automatsko menjanje lozinki korisnika kada prepozna da je neki od naloga hakovan.
Chrome i sada na neki način upravlja lozinkama njihovim čuvanjem i sinhronizacijom na različitim računarima, kao i enkripcijom tokom tranzita i u Google-ovim centrima podataka. Međutim, upravljanje lozinkama na način koji pokušavaju da implementiraju u Chrome Google-ovi programeri sada zahteva dodatni softver, pa i finansijske izdatke.
Međutim, Chrome neće moći da zaštiti korisnike na sajtovima kod kojih je funkcija automatskog popunjavanja (autocomplete) isključena, a to znači da ovakva zaštita neće biti moguća na 40-70% fišing stranica.
Dugoročno rešenje je prijavljivanje brauzera u kombinaciji sa OpenID tehnologijom. Međutim, implementacija OpenID tehnologije kada je reč o sajtovima je proces koji će potrajati. “U međuvremenu bilo bi dobro da se na određeni način postigne isti efekat kontrolom autorizacije brauzera,” smatraju u timu Chromium Project-a. S obziom da mnogi koriste iste lozinke za različite sajtove, randomizacija odnosno nasumično odabrane lozinke predstavlja dobro rešenje za bolju bezbednost na internetu.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



