





 Pratite nas preko RSS-a
Budućnost fišing napada: Sajber-kriminalci imaju alate koji presreću jednokratne kodove za dvofaktornu autentifikaciju
Vesti, 28.12.2021, 10:30 AM
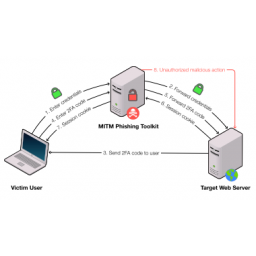
Naučnici sa Univeziteta Stoni Bruk i istraživači kompanije Palo Alto Networks pronašli su više od 1.200 alata za fišing koji mogu da presretnu sigurnosne kodove za dvofaktorsku autentifikaciju (2FA) i omoguće sajber kriminalcima da zaobiđu 2FA proceduru.
MitM (Man-in-the-Middle) fišing alati postali su izuzetno popularni u sajber-podzemlju poslednjih godina nakon što su velike tehnološke kompanije počele da uvode 2FA kao podrazumevanu bezbednosnu funkciju za svoje korisnike.
Direktna posledica toga je bila to da su korisnička imena i lozinke koje su ljudi unosili na fišing sajtove sajber-kriminalaca postale beskorisne jer napadači nisu mogli da zaobiđu 2FA proceduru.
Prilagođavajući se ovom novom trendu u zaštiti bezbednosti naloga, sajber-kriminalci su počeli da koriste nove alate koji su im omogućili da zaobiđu 2FA krađom kolačića za autentifikaciju korisnika, fajlova kreiranih unutar veb pregledača kada se korisnik prijavi na nalog nakon što je 2FA proces završen.
U većini slučajeva, sajber-kriminalci su se oslanjali na malvere koji kradu informacije („infostealer“) da bi mogli da kradu kolačiće za autentifikaciju sa računara koje su uspeli da zaraze.
Međutim, postoji još jedan način za krađu ovih fajlova koji se ne oslanja na inficiranje računara malverom a to je krađa kolačića za autentifikaciju dok su u tranzitu od provajdera usluga do računara korisnika.
Poslednjih nekoliko godina, sajber-kriminalci su polako prilagođavali svoje stare alate za fišing da bi zaobišli 2FA procedure, prvenstveno koristeći dve tehnike.
Prva je poznata kao „fišing u realnom vremenu“ i oslanja se na operatera koji sedi ispred veb panela dok je korisnik na fišing sajtu. Kada korisnik unese svoje akreditive na sajt, operater koristi ove akreditive za autentifikaciju na pravom sajtu. Kada se napadaču predstavi 2FA izazov, on jednostavno pritisne dugme koje traži od korisnika 2FA kod (primljen putem e-pošte, SMS-a ili aplikacije za autentifikaciju), a zatim prikuplja i unosi 2FA token na pravom sajtu, čime se stvara legitimna veza između sistema napadača i naloga žrtve.
Obično se alati za fišing u realnom vremenu koriste za upade na portale za internet bankarstvo, gde sesije prijavljivanja korisnika ne ostaju aktivne duže od nekoliko minuta, a svaki zahtev za ponovnu autentifikaciju zahteva još jedan 2FA kod. Hakeri koji koriste ovu tehniku ne trude se da prikupljaju kolačiće za autentifikaciju, pošto oni imaju kratak vek, i obično odmah kradu sredstva sa računa žrtve.
Međutim, email servisi, nalozi na društvenim mrežama, onlajn igre i drugi servisi imaju opuštenija pravila u vezi sesija prijavljivanja korisnika i kreiraju kolačiće za autentifikaciju koji ponekad važe godinama. Jednom dobijeni, ovi fajlovi mogu da obezbede napadačima stabilniji i neprimetniji pristup nalogu.
Ovde su se MitM alati pokazali korisnim za sajber-kriminalce koji ne žele da se bave distribucijom malvera za krađu informacija. Umesto toga, oni koriste fišing alate prilagođene da rade kao reverzni proksiji, koji prenose saobraćaj između žrtve , fišing sajta i legitimne usluge.
Korisnici koji se verifikuju na MitM sajtu zapravo su prijavljeni na legitimni sajt, ali pošto sav saobraćaj ide kroz sistem reverznog proksija, napadač takođe ima kopiju kolačića za autentifikaciju, koju može da zloupotrebi ili preproda na hakerskim sajtovima na kojima se trguje kolačićima za autentifikaciju.
Na neki način, i MitM fišing alati su alati za fišing u realnom vremenu, ali oni ne zahtevaju učešće napadača jer je sve automatizovano.
Zanimljivo je da su mnogi od ovih MitM fišing alata bazirani na alatima koje su razvili istraživači bezbednosti, kao što su Evilginx, Muraena i Modlishka.
U studiji (PDF) objavljenoj prošlog meseca, istraživači su rekli da su analizirali 13 verzija ova tri MitM fišing alata. Oni su otkrili da 1220 sajtova koristi neki od MitM alata za fišing što je značajan skok u odnosu na kraj 2018. i početak 2019. godine kada ih je bilo oko 200, što pokazuje da MitM fišing alati postaju sve popularniji među sajber-kriminalcima.
Jedno od objašnjenja za to je i činjenica da se većina ovih alata može besplatno preuzeti, laki su za korišćenje, a na hakerskim forumima može se naći mnogo tutorijala i ponuda za saradnju koji su pomogli sajber-kriminalcima da se upoznaju sa ovom novom tehnologijom.
S obzirom na to da se 2FA sve više koristi, ova studija ukazuje na činjenicu da će većina fišing napada na kraju evoluirati i u bliskoj budućnosti uključiti i MitM alate.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



