





 Pratite nas preko RSS-a
C&C serveri malvera pronađeni u 184 zemalja
Vesti, 25.04.2013, 08:56 AM
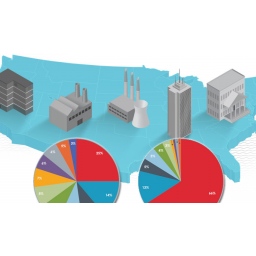
Kako bi izbegli otkrivanje, sajber kriminalci sve više infrastrukturu za komandu i kontrolu raspoređuju tako da se početna komunikacija malvera odvija sa serverom koji se nalazi u istoj zemlji u kojoj se nalazi i zaraženi računar. Do ovog zaključka su došli stručnjaci FireEye-a koji su analizirali oko 12 miliona komunikacija između različitih malvera i njihovih C&C servera, odnosno zahteve za instrukcijama koje malveri upućuju C&C serverima.
U izveštaju FireEye-a je objavljeno i da su C&C serveri otkriveni u 184 zemalja sveta, što je za 42% više u odnosu na 2010. godinu kada su 130 države bile domaćini C&C servera.
Iako su distribucija i broj ovih servera značajno promenjeni, ostalo je uglavnom ostalo isto: južna i istočna Azija, kao i istočnoevropske zemlje i dalje su crne tačke. Kina, Južna Koreja, Indija, Japan i Hong Kong su odgovorne za 24% sajber napada, a Rusija, Rumunija, Poljska, Ukrajina, Kazahstan i Letonija za 22% napada. Ove zemlje su zemlje porekla većine napada, a 44% C&C servera se nalaze u Severnoj Americi. U FireEye smatraju da ova statistička anomalija reflektuje novi trend da napadači sve više nastoje da izbegnu otkrivanje raspoređivanjem C&C servera blizu meta napada.
Ovaj, kao i još drastičniji udeo C&C servera koji su povezani sa APT (Advanced Persistent Threat) napadima, su pokazatelji da se jedna stvar nije promenila: SAD imaju najviše moćnih visokotehnoloških kompanija, pa su zbog vredne intelektualne svojine, kompanije u ovoj zemlji najprivlačnije napadačima. Međutim, forenzička analiza alata korišćenih u ovim napadima i taktike komunikacije C&C infrastrukture koja je podrška ovim napadima, otkriva da je većina napada, kao i 89% APT alata, poreklom iz Kine i da ih razvijaju kineske hakerske grupe.
Još jedan evolutivni pomak je korišćenje sajtova društvenih mreža kao što su Facebook i Twitter za komunikaciju sa zaraženim računarima.
Više detalja o ovome možete naći na adresi http://www.fireeye.com/cyber-attack-landscape/.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



