





 Pratite nas preko RSS-a
Chrome će prikazivati upozorenja za URL-ove slične URL-ovima poznatih sajtova
Vesti, 04.02.2019, 11:00 AM
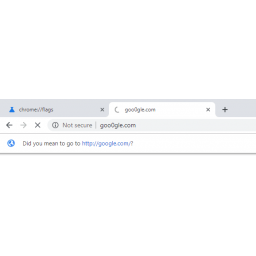
Google Chrome dobija novu funkciju koja će korisnicima pomoći da se drže podalje od potencijalno opasnih web sajtova čiji su URL-ovi slični URL-ovima poznatih web sajtova. Nova funkcija će korisnike upozoravati na tzv. “lookalike URL”, što je izraz koji opisuje adresu web sajta vrlo sličnu adresi nekog poznatog domena (na primer, appl3.com, tw1tter.com ili m1crosoft.com).
Razlozi zbog kojih se registruju takvi domeni su brojni, ali najčešće je u pitanju zla namera - pokušaj prevare i fišing.
Međutim, svrha ovog upozorenja nije nužno da blokira pokušaje fišinga, jer su takve zaštite već deo Google Chromea, već da vas upozori da stranica koju pokušavate da posetite nije ona koju ste verovatno tražili. Nova funkcija će omogućiti učitavanje web sajta, ali će ispod adresne trake prikazati upozorenje sa pitanjem da li ste želeli da posetite (legitimni) URL (“Did you mean to go to [url]?”). Na primer, ako korisnik pokuša da poseti na appl3.com, videće upozorenje “Did you mean to go to http://apple.com/?”
Gigant pretrage trenutno testira ovu funkciju u Canary verzijama Chromea 74, koje su rane verzije budućih izdanja Chromea, i ako sve funkcioniše ispravno, očekujte da će se ona uskoro naći u stabilnoj verziji pregledača.
Google Chrome je trenutno najveći svetski desktop pregledač sa tržišnim udelom koji premašuje 65%. S obzirom na to koliko je popularan, ovakve funkcije su dobrodošle, naroćito kada se uzme u obzir da sajber-napadi postaju sve složeniji i da se oslanjaju na trikove za izbegavanje tipičnih sigurnosnih zaštita.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



