





 Pratite nas preko RSS-a
Chrome će sprečavati softver drugih proizvođača da ubacuje kod
Vesti, 04.12.2017, 01:00 AM
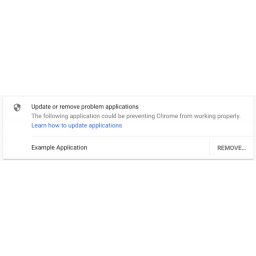
Google je predstavio plan za blokiranje programa drugih proizvođača koje ubacuju svoj kod u Chrome.
Ova promena najviše će uticati na antivirusne i druge sigurnosne proizvode koji često ubacuju kod u procese browsera korisnika kako bi mogli da presreću i traže zlonamerne programe, fišing stranice i druge pretnje.
Iz Googlea kažu da će se ove promene odvijati u tri glavne faze u narednih 14 meseci.
U fazi jedan koja će započeti aprila 2018. godine Chrome 66 će početi da prikazuje korisnicima upozorenje posle rušenja browsera, upozoravajući ih da drugi softver ubacuje kod u Chrome i upućujući ih da ažuriraju ili uklone taj softver.
U drugoj fazi koja počinje jula 2018, Chrome 68 će početi da blokira softver treće strane sprečavajući ubacivanje koda u Chromeove procese. Ako ovo blokiranje bude sprečilo Chrome da se pokrene, browser će se ponovo pokrenuti i dopustiti ubacivanje koda, ali će prikazati upozorenje koje će voditi korisnika do uklanjanja softvera.
Faza 3 startovaće januara 2019. godine, od kada će Chrome 72 će uvek blokirati ubacivanje koda.
Google Chrome Canary je i dalje na verziji 64, a stabilan Chrome je verzija 62.
Iz Googlea kažu da će jedini koji će biti izuzeti od ovih promena biti Microsoftov potpisani kod, softver za pristupačnost i IME (Input Method Editor) softver za pomoć pri kucanju.
Kris Hamilton iz Chromeovog Stability tima rekao je da otprilike dve trećine svih korisnika Chromea na Windowsu ima aplikacije koje ubacuju kod u Chrome.
"Korisnici sa softverom koji ubacuje kod u Windows Chrome imaju 15% više šanse da iskuse rušenje browsera", rekao je Hamilton.
Gigant pretrage preporučio je da proizvođači softvera ažuriraju svoje metode kodiranja i koriste savremene Chrome funkcije kao što su ekstenzije browsera ili Native Messaging API umesto zastarele prakse ubacivanja koda.
Najava Googlea godinu dana unapred ostavlja, bar u teoriji, dovoljno vremena za većinu proizvođača softvera da ažuriraju svoj kod.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



