





 Pratite nas preko RSS-a
Coinbase saopštio da je tokom prošlonedeljnog napada na Twitter zaustavio bitkoin transakcije vredne 280000 dolara
Vesti, 22.07.2020, 09:00 AM
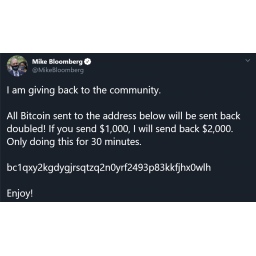
Menjačnica kriptovaluta Coinbase je saopštila da je zaustavila oko 1100 korisnika koji su pokušali da pošalju bitkoine hakerima koji su prošle nedelje hakovali 130 Twitter naloga.
Prošle srede hakovano je 130 naloga na Twitteru, od kojih neki pripadaju velikim kompanijama poput Applea i poznatim ličnostima poput Džoa Bajdena i Bila Gejtsa, a radilo se o koordinisanom pokušaju bitkoin prevare. Prema informacijama koje je objavio Twitter, hakeri su uspeli da prevare neke zaposlene u kompaniji i iskoriste unutrašnje sisteme i alate za pristup nalozima, što im je pomoglo da prevare korisnike koje su pozvali u ime vlasnika hakovanih naloga da im pošalju bitkoine, uz obećanje da će im biti vraćeno dvostruko više.
Coinbase i druge menjačnice kriptovaluta uspele su da spreče neke korisnike da pošalju bitkoine hakerima, stavljajući adrese novčanika hakera na crnu listu. Konkretno, Coinbase kaže da je sprečio nešto više od 1000 korisnika da tokom napada u sredu pošalju oko 280000 dolara vredne bitkoine. Otprilike 14 korisnika Coinbasea poslalo je oko 3000 dolara vredne bitkoine na bitkoin adresu prevaranata pre nego što ju je kompanija stavila na crnu listu, saopštila je kompanija.
„Primetili smo prevaru i počeli smo da blokiramo transakcije u roku od nekoliko minuta od početnog talasa prevare“, rekao je portparol Coinbasea.
Twitter nalozi koji pripadaju menjačnicama kriptovaluta, uključujući Binance i Gemini, takođe su bili mete prošlonedeljnog napada.
Twitter još uvek istražuje napad. Kompanija je u petak objavila na svom blogu detalje o napadu i potvrdila da su hakeri napali 130 naloga, resetujući lozinke za naloge, prijavili se na njih i zatim poslali tvitove sa 45 hakovanih naloga. Twitter je takođe rekao da su hakeri uspeli da preuzmu podatke sa osam hakovanih naloga.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



