





 Pratite nas preko RSS-a
Comcast resetovao 200000 lozinki koje se nude na prodaju na Dark Webu
Vesti, 12.11.2015, 00:00 AM
Iako je Comcast saopštio da nije hakovan, kompanija je na kraju bila primorana da resetuje lozinke za email naloge oko 200000 njenih korisnika.
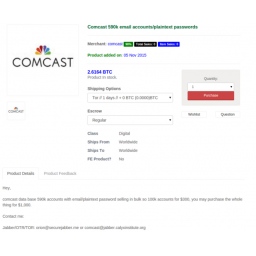
Ovaj potez usledio je nakon što je jedan nezavisni istraživač primetio oglas na Dark Webu u kome se nude email adrese i lozinke u formi običnog teksta 590000 pretplatnika Comcasta, i to za oko 1000 dolara u bitcoinima.
Predstavnik Comcasta je rekao da je kompanija došla do spiska sa email adresama i otkrila da je samo oko 200000 njih aktivno, i da radi na tome da ovaj problem reši sa vlasnicima ovih email naloga.
Kori Vels iz Zapadne Virdžinije koji se predstavlja kao hakeri i istraživač je sa svog profila na Twitteru (@Flanvel) objavio sliku oglasa sa foruma Python Market na Dark Webu.
Vels i inače pretražuje Dark Web, tragajući za podacima ukradenim tokom hakerskih napada, a kako kaže, to radi ili ručno ili uz pomoć automatizovanog alata.
On nije želeo da spekuliše o tome kako je prodavac došao u posed podataka korisnika Comcasta, ali je rekao da prodavac tvrdi da to jesu podaci Comcasta, a pored njih on na istom forumu nudi još nekoliko drugih spiskova.
Vels je objavio i link za post pomenutog prodavca na Pastebinu u kome se tvrdi da Comcast nije resetovao sve lozinke, i da su mnoge od njih i dalje važeće.
Ipak, činjenica da je Comcast resetovao lozinke, snizila je cenu ukradenih podataka na 200 dolara.
Comcast je demantovao da je hakovan i rekao da su podaci o email nalozima verovatno ukradeni u jednom od mnogih nedavnih incidenata u kojima je dolazilo do kompromitovanja podataka, ili da su podaci ukradeni u fišing napadima ili napadima malvera.
Portparolka Comcast je za USA Today izjavila da nema dokaza da je došlo do kompromitovanja podataka.
Za korisnike Comcasta je dobro da promene lozinke bez obzira da li se njihove email adrese nalaze na listi koja je ponuđena na prodaju.
Ako istu lozinku koriste za pristup nekim drugim nalozima, korisnici treba da promene i lozinke za te naloga.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



