





 Pratite nas preko RSS-a
D-Link greškom objavio sertifikate za potpisivanje svog koda u ažuriranju firmwarea
Vesti, 21.09.2015, 00:00 AM
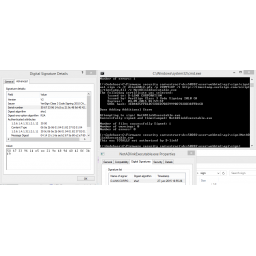
D-Link, tajvanski proizvođač mrežne opreme, slučajno je objavio ključeve za potpisivanje svog koda u nedavno objavljenom ažuriranju firmwarea.
Kako piše holandski sajt Tweakers, jedan od čitalaca sajta, norveški programer koji se potpisuje kao "bartvbl", nedavno je kupio kameru za video nadzor D-Link DCS-5020L, i odlučio da zaviri u open source firmware D-Linka.
On je tako pronašao nekoliko sertifikata od koji je jedan još uvek bio validan.
Eksperimentišući sa njima on je napravio Windows aplikaciju, koju je potpisao jednim od četiri ključa koje je pronašao, tako da je aplikacija izgledala kao da dolazi iz D-Linka. Drugi ključevi nisu bili validni.
Njegovo otkriće potvrdili su stručnjaci holandske firme Fox-IT koja se bavi informatičkom bezbednošću.
D-Link je reagovao povlačenjem svih sertifikata i objavljivanjem novih verzija firmwarea.
Da su ovi sertifikati završili u rukama nekog ko nema dobre namere, on bi mogao da napravi i distribuira malver koji bi prošao kao kod D-Linka i kao takav ne bi izazvao bilo kakav odgovor antivirusnih skenera.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



