





 Pratite nas preko RSS-a
Da li bezbrižno koristite javni Wi-Fi?
Vesti, 20.10.2016, 00:30 AM
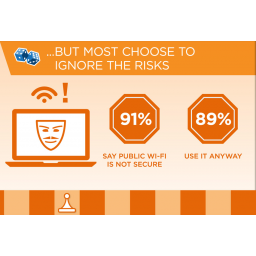
Istraživanje koje je sprovela kompanija Xirrus o navikama korisnika i njihovoj percepciji rizika kada koriste javni Wi-Fi, u kome je učestvovalo više od 2000 poslovnih korisnika, među kojima su direktori i ostali kojima su informacione tehnologije profesija, otrkila je da 91% ispitanika ne misli da su javne Wi-Fi mreže nebezbedne. Ipak 89% ispitanika ih koristi uprkos tome.
Morgan Rajt, stručnjak za visokotehnošku bezbednost kaže da kompanije ne samo da imaju obavezu da edukuju svoje korisnike o rizicima povezivanja sa javnim Wi-FI, već da im obezbede neophodne alate da bi izbegli napade.
Istraživanje je otkrilo povećanu upotrebu javnog bežičnog interneta nisu pratile adekvatne mere za zaštitu od pretnji.
- 48% korisnika se povezuje na javni Wi-Fi najmanje tri puta nedeljno, a 31% korisnika to čini svakodnevno.
- 91% korisnika Wi-Fi ne misle da je javni Wi-Fi bezbedan, ali ga 89% korisnika uprkos tome koristi.
- Kada ga koriste, 83% korisnika pristupa svom emailu, iz privatnih i poslovnih razloga, a 43% korisnika pristupa određenim informacijama koje su u vezi posla.
- Skoro polovina (46%) korisnika Wi-Fi kaže da njihove firme u poslednjih godinu dana nisu imale bilo kakvu obuku zaposlenih koja je u vezi sa sajber bezbednošću.
- Skoro 30% ispitanika ne zna za ransomware kao pretnju iako je ransomware trenutno jedna od tri najopasnijih sajber pretnji.
"Pogodnosti korišćenja javnog bežičnog interneta, za različite poslovne i rekreativne svrhe, potiskuju bezbednost, što i pojedince i preduzeća dovodi u opasnost", kaže Šejn Bakli, direktor Xirrusa. "Većina preduzeća ne nudi opcije bezbednog povezivanja za kupce i goste. A ono što povezivanje na javni Wi-Fi čini još opasnijim je to što je zaposlenima retko obezbeđena odgovarajuća edukacija u vezi tih bezbednosnih rizika, niti kompanije obezbeđuju alate koji bi zaštitili zaposlene i podatke kompanije."

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



