





 Pratite nas preko RSS-a
Da li se virusi vraćaju?
Vesti, 17.05.2013, 07:47 AM
Termin “kompjuterski virus” često se koristi za sve zlonamerne programe. Međutim, kompjuterski virus je veoma specifična vrsta programa koji inficira fajlove i replicira se, i primetno remeti rad računara. Nasuprot tome, većina današnjih zlonamernih programa nastoji da njihovo prisustvo na računarima ne bude tako očigledno.
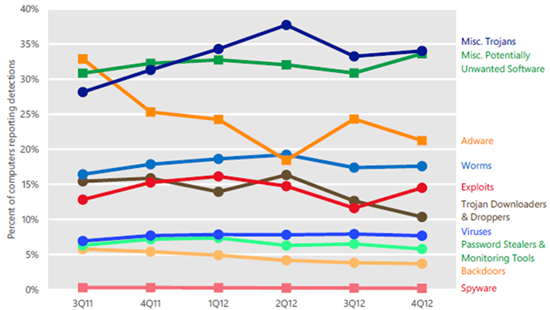
Međutim, prema podacima Microsoft-a, virusi se vraćaju, istina ne krupnim koracima, ali u nekim delovima sveta primetan je porast učestalosti virusa na računarima.
U poslednjem kvartalu prošle godine, virusi su bili prisutni na oko 7,8% računara koje je skenirao Microsoft. Međutim, u nekim delovima sveta, tačnije u zemljama u razvoju kao što su Pakistan, Indonezija, Etiopija, Bangladeš, Somalija, Egipat i Avganistan, procenat računara na kojima je otkriveno prisustvo virusa kreće se od 35 do 44%.
Zemlje u razvoju imaju manji broj korisnika širokopojasnog interneta, što može biti razlog zbog čega su računari u ovim zemljama manje zaštićeni nego u ostatku sveta.
Prema nepotpunim podacima kojima raspolaže Microsoft, 30 do 40% računara u nekim od navedenih zemalja nemaju instaliranu ažuriranu antivirusnu zaštitu u realnom vremenu, što je značajno veći procenat od svetskog proseka koji iznosi 24%.
Više od 8 miliona računara širom sveta je zaraženo virusom Sality, koji je najčešće detektovani virus na računarima korisnika, kažu iz Microsoft-a. Sality je familija polimorfnih fajl infektora koji inficiraju fajlove sa određenim ekstenzijama kao što su .scr i .exe i mogu da pokrenu štetni payload koji briše fajlove sa određenim ekstenzijama i prekida procese i servise zaštitnog softvera na računaru. Ovaj virus uglavnom pogađa računare sa Windows XP. Za infekciju računara Sality koristi ranjivost CVE-2010-2568 na sistemima koji nemaju instaliran MS10-046. Ovo je ranjivost koju je koristio i Stuxnet, malver koji je dizajniran za napad na Siemens-ove kontrolne sisteme SCADA koji su se koristili u nuklearnom postrojenju Natanz u Iranu.
Uspeh virusa Sality je dokaz da fajl infektori još uvek mogu biti uspešni.
Dobra vest, kažu u Microsoft-u, je da se od virusa lako možemo odbraniti:
- ažurirajte softver na sistemu redovno;
- ako ste u mogućnosti koristite noviji softver;
- instalirajte ažurirani antivirusni softver poznatog i pouzdanog proizvođača koji pruža zaštitu u realnom vremenu;
- izbegavajte prenos podataka preko USB fleš memorija osim ukoliko niste prinuđeni da to uradite;

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



