





 Pratite nas preko RSS-a
Dropbox fajl kao mamac za fišing na korisnike Gmaila, Yahooa, Hotmaila i drugih email servisa
Vesti, 24.06.2014, 09:07 AM
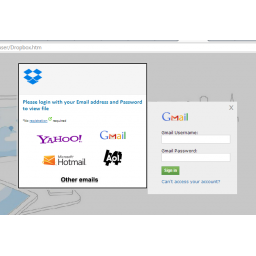
Emailovi koji vode korisnike do fajla na Dropboxu, uz uslov da se korisnik prijavi na svoj Yahoo, Gmail, Hotmail ili Aol nalog, su deo nove fišing kampanje, upozorio je Malwarebytes.
Otvaranje linka vodi korisnike na lažnu Dropbox stranicu koja se hostuje na kompromitovanom web sajtu legitimne firme, na kome se od korisnika traži da unesu svoju email adresu i lozinku da bi pristupili fajlu.
Savet korisnicima je da odmah napuste stranicu, jer oni koji unesu tražene podatke da bi došli do fajla, predaju svoja korisnička imena i lozinke u ruke kriminalaca, da bi zatim bili preusmereni na pravu stranicu za prijavljivanje email servisa za koji su već uneli svoje podatke.
Sudeći po interfejsu, kriminalci prvenstveno ciljaju na vlasnike Yahoo, Gmail, Hotmail i Aol naloga.
Dodatni problem mogu imati oni koji koriste ista korisnička imena i lozinke za više različitih online servisa, tako da oni moraju računati sa tim da su i drugi nalozi ugroženi ako je kompromitova jedan nalog zbog čega moraju promeniti lozinku i za te naloge.
Fišing stranica se nalazi na web sajtu legitimne firme koja proizvodi aluminijumske felne, koji je hakovan u januaru ove godine, ali verovatno problemi sa bezbednošću sajta od tada nisu u potpunosti rešeni ili nisu uopšte rešavani.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



