





 Pratite nas preko RSS-a
Ekstenzija za Chrome koja upozorava na fišing
Vesti, 30.04.2015, 08:00 AM
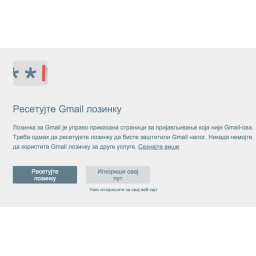
Googleovi inženjeri objavili su ekstenziju za Chrome koja upozorava korisnike kada greškom unesu Google lozinku na fišing stranicu kako bi se sprečilo preotimanje naloga korisnika.
Ekstenzija je nazvana Password Alert. Ona čuva korisnikovu Google lozinku šifrovanu u jednom smeru u formatu poznatom kao kriptografski hash. Ako korisnik ukuca istu lozinku na web sajt koji nije Googleov, ekstenzija će ga upozoriti da je lozinka kompromitovana i da bi trebalo da je odmah promeni.
Password Alert će objaviti upozorenje i kada korisnici koriste svoju Google lozinku za prijavljivanje na druge legitimne sajtove.
Upotreba istih lozinki za različite sajtove je veliki problem sa aspekta bezbednosti, jer kompromitovanje jednog sajta za posledicu može imati preuzimanje kontrole nad nalozima sa drugih sajtova koji su zaštićeni istom lozinkom.
Za korisnike koji su skloni da ignorišu ovakav savet, upozorenja imaju opciju “always ignore this website”. Ako korisnik pritisne to dugme, upozorenje se nikada neće pojaviti na tom sajtu iako nije Googleov web sajt.
Dodatak za browser Chrome može biti dobro rešenje za problem na koji je ukazala jedna studija da ljudi mogu često biti prevareni fišing stranicama. Instalacija ekstenzije za manje iskusne korisnike interneta može biti od velike pomoći, ali takođe može sačuvati i iskusnije korisnike da naprave grešku koja može biti fatalna. Utoliko bolje što će ekstenzija bar jednom upozoriti korisnike da ne koriste istu lozinku za različite sajtove.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



