





 Pratite nas preko RSS-a
Ekstenzija za Chrome ne pušta posetioce da napuste sajt
Vesti, 23.02.2017, 01:00 AM
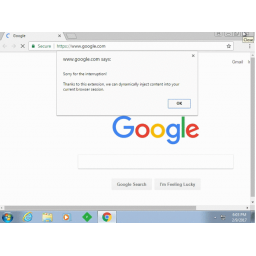
U većini kampanja sa malicioznim oglasima, korisnici se usmeravaju na exploit alate koji pokušavaju da isporuče malvere kao što su ransomware, adware, bankarski trojanci i drugi.
Imajući u vidu popularnost Googleovog browsera, ne čudi što je Chrome sve češće meta napada. Žerom Segura, stručnjak kompanije Malwarebytes, primetio je zanimljiv trend u nedavnim kampanjama sa malicioznim oglasima koje ciljaju korisnike Chromea - korisnici se preusmeravaju na sajtove na kojima ih čeka lažna tehnička podrška ili neka druga prevara, umesto exploit alata i malvera.
U jednoj od takvih kampanja koju je primetio Segura, lanac malicioznih oglasa preusmerava korisnike Chromea na web sajt koji na određen način zarobljava posetioce. Jedini način da korisnici napuste pomenuti sajt je da se saglase da instaliraju dodatak za Chrome klikom na OK u iskačućem prozoru na kome piše "Dodaj ekstenziju da odeš."
Ova ekstenzija će najpre zaštititi sebe sprečavajući korisnika da pristupi odeljcima Chromea Podešavanja i Ekstenzije. Svaki pokušaj korisnika da pristupi odeljcima chrome://extensions i chrome://settings automatski preusmerava korisnike na stranicu chrome://apps.
Jedini način da korisnici uklone malicioznu ekstenziju je da imaju sigurnosni proizvod koji bi mogao da je detektuje, ili da obrišu direktorujum ekstenzije iz instalacionog foldera Chromea.
Ekstenzija će pratiti korisnikov saobraćaj i preusmeravati korisnika na maliciozne stranice ako pronađe određene ključne reči u URL kome korisnik pokušava da pristupi.
Segura kaže da je primetio da ekstenzija preusmerava korisnike na različite vrste sajtova na kome mogu postati žrtve različitih prevara.
Malwarebytes je obavestio Google o malicioznoj ekstenziji koja je nakon toga uklonjena iz Chrome Web Store.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



