





 Pratite nas preko RSS-a
Evropska automobilska industrija na udaru malvera Carbon Grabber
Vesti, 26.08.2014, 09:07 AM
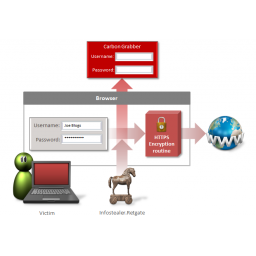
Stručnjaci kompanije Symantec otkrili su spam kampanju čija su meta firme iz automobilske industrije, koja uključuje ne samo proizvođače automobila i delova, već i prodavce i servise za popravke i održavanje, ali i firme koje se bave različitim delatnostima koji su u vezi automobilske industrije. Iz Symanteca kažu da spam kampanja koju su otkrili cilja na male i srednje evropske firme iz automobilske industrije i da se u kampanji koristi malver Infostealer.Retgate, koji je poznat i pod nazivom Carbon Grabber.
Kampanja Carbon Grabber otkrivena je 3. avgusta a žrtve su uglavnom firme koje se bave rentiranjem autombila, osiguranjem, transportom, kao i firme koje proizvode delove za transportna i poljoprivredna vozila. Najveći broj infekcija je otkriven u Nemačkoj (38%), a zatim u Holandiji (31%) i Italiji (24%).
Potencijalnim žrtvama sajber kriminalci šalju email koji potpisuje nepostojeća nemačka kompanija Technik Automobile GMBH kojoj su navodno hitno potrebni polovni automobili, a spisak potrebnih vozila nalazi se u prilogu. Fajl u prilogu nazvan TechnikAutomobileGMBH.pdf.zip je maliciozan i kada se pokrene instalira se malver Carbon Grabber.
Maliciozni fajl zatim dešifruje još jedan izvršni fajl koji je sadržan u njemu i ubacuje kod u Microsoft Outlook i procese najpopularnijih browsera Internet Explorer, Google Chrome i Mozilla Firefox. Malver krade informacije iz browsera pre nego što one budu šifrovane i poslate. Ukradene informacije mogu sadržati korisnička imena i lozinke za Outlook i servise kao što su online servisi banaka ili interne web aplikacije. Ukradene informacije šalju se komandnom serveru malvera.
Zanimljivo je da se maliciozni emailovi uglavnom šalju korisničkim servisima firmi, verovatno zbog toga što je korisničkim servisima često odobren veliki pristup unutar kompanije s obzirom da su dužni da svakodnevno obavljaju mnoštvo administrativnih i finansijskih poslova.
Carbon Grabber je crimeware koji se prvi put pojavio na forumima koji okupljaju sajber kriminalce početkom ove godine. On se novim kupcima prodaje po ceni od 150 do 800 evra, a starim kupcima po nešto nižim cenama - od 50 do 300 dolara. Malver se čak reklamira i na YouTubeu, demo video snimkom koji traje 17 minuta i u kome su prikazane sve mogućnosti crimewarea.
Motivi napadača nisu poznati, ali u Symantecu kažu da bi oni mogli biti finansijske prirode, s obzirom da malver omogućava kriminalcima da šalju emailove sa kompromitovanih Outlook naloga i da nadgledaju unos korisničkih imena i lozinki u browsere.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



