





 Pratite nas preko RSS-a
Evropska centralna banka potvrdila hakovanje sajta i kompromitovanje podataka
Vesti, 16.08.2019, 09:30 AM
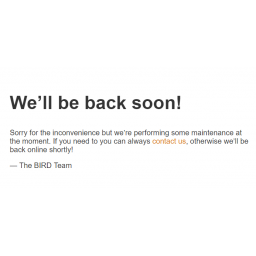
Evropska centralna banka (ECB), centralna banka 19 evropskih zemalja koje su prihvatile evro, ugasila je svoj kompromitovani web sajt pošto je otkrila da su hakeri postavili malver koji je krao informacije od onih koji su se pretplatili za biltene banke.
U saopštenju za medije, ECB je priznala da su email adrese i kontakt podaci pretplatnika ukradeni nakon što su hakeri zarazili malverom sajt banke.
ECB tvrdi da lozinke nisu ukradene i da nijedan interni sistem banke nije ugrožen niti je napad uticao na osetljive podatke.
U poruci koja stoji na sajtu se kaže da se trenutno radi na održavanju web sajta i da će ubrzo sajt ponovo biti online, ali se ne spominje incident.
U saopštenju ECB-a, međutim, piše da su podaci 481 pretplatnika biltena BIRD (Banks’ Integrated Reporting Dictionary) možda ukradeni.
Dobro je što lozinke nisu ukradene, jer bi to moglo rezultirati mnogo ozbiljnijim posledicama, posebno zbog toga što mnogi prave grešku i ponovo koriste istu lozinku na više mesta.
Ali incident poput ovog je uvek ozbiljna stvar, s obzirom da krivci za napad mogu koristiti kontakt podatke do kojih su došli za napade, širenje malvera, fišing, ili za obmanjivanje kompanija preko lažnih poslovnih emailova.
Razočarajuće je to što ECB nije rekla da li je kontaktirala ugrožene korisnike da bi ih upozorila na incident, niti je rekla koliko ovaj problem može potrajati

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



