





 Pratite nas preko RSS-a
FBI upozorio na malver Beta Bot koji isključuje antivirus na zaraženom računaru
Vesti, 23.09.2013, 12:04 PM
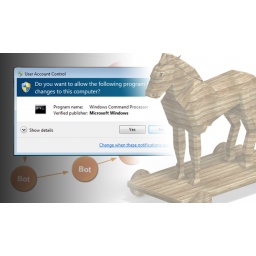
Centar za internet kriminal IC3 američkog Federalnog istražnog biroa (FBI) upozorio je korisnike da budu na oprezu zbog novog malvera nazvanog Beta Bot koji, između ostalog, isključuje antivirusne programe na zaraženim računarima.
Sajber kriminalci koriste Beta Bot za napad na finansijske institucije, sajtove za e-trgovinu, platforme za online plaćanje i sajtove društvenih mreža, da bi krali osetljive podatke kao što su korisnička imena i lozinke naloga ali i informacije koje su u vezi finansija i bankovnih računa korisnika. Beta Bot blokira pokušaje korisnika da pristupe web sajtovima proizvođača antivirusa i onemogućava delovanje antivirusnih programa, zbog čega su računari ranjivi i na napade drugih malvera.
U upozorenju IC3 centra se navodi da se malver najčešće sakriva iza naizgled legitimnih poruka Windows-a, zahtevajući od korisnika da omogući da „Windows Command Processor“ izmeni podešavanja računara.
Iz IC3 kažu da su zabeleženi i slučajevi da se malverširio preko USB stikova ali i preko Skype-a, kada su korisnici preusmeravani na kompromitovane web sajtove.
Žrtve Beta Bot malvera treba da pokrenu skeniranje celog sistema zaraženog računara ažuriranim antivirusnim softverom, preporuka je IC3 centra. Ako Beta Bot blokira pristup web sajtovima proizvođača antivirusa, postupak je sledeći: sa nezaraženog računara treba preuzeti ažurirani antivirusni program, i uz pomoć USB diska ga pokrenuti na zaraženom računaru. Posle toga treba formatirati USB disk da bi se uklonili eventualno prisutni tragovi malvera.
Na upozorenje IC3 centra reagovao je Kaspersky Lab, ali i drugi proizvođači antivirusa. Stručnjaci Kaspersky Lab-a kažu da im nije jasno čemu tolika buka oko ovog malvera, koji prema njihovim rečima, nije novi malver jer je isti malver otkriven ranije ove godine kao i da je reč o pretnji niskog nivoa. Malver koji se pojavio početkom godine kao HTTP bot ovog proleća je proširio svoje kapacitete.
Beta Bot nikada nije bio sofisticiran kao Trojanci koji su specijalno namenjeni napadima na korisnike banaka tako da je nejasno da li se upozorenje FBI odnosi na novi talas infekcija malverom Beta Bot ili na nove tehničke kapacitete malvera, kažu u Kaspersky Lab-u.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



