





 Pratite nas preko RSS-a
FBI upozorio na malver Reveton koji zaključava zaražene računare
Vesti, 15.08.2012, 10:48 AM
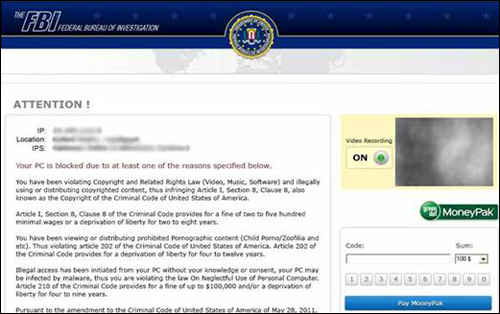
FBI je upozorio korisnike interneta na virus nazvan Reveton koji objavljuje lažno upozorenje Federalnog istražnog biroa o navodnom kršenju američkog federalnog zakona zahtevajući od žrtve da plati otključavanje blokiranog računara.
Reveton je opisan kao “drive-by” malver zahvaljujući svojoj sposobnosti da se aktivira i instalira tokom posete korisnika računara kompromitovanom veb sajtu. Za razliku od većine virusa ćija aktivacija zahteva otvaranje fajla ili atačmenta, za infekciju malverom Reveton dovoljan je klik korisnika tokom posete kompromitovanom veb sajtu.
Infekcija malverom Reveton trenutno zaključava računar posle čega se pojavljuje lažno obaveštenje u kome se kaže da su FBI i Ministarstvo pravde SAD identifikovali korisnikovu internet adresu kao onu koja je pvezana sa nelegalnim aktivnostima kao što je npr. dečija pornografija. Da bi otključao računar korisnik mora da plati kaznu.
Centar za prijavu kriminala na internetu (IC3, Internet Crime Complaint Center) preplavljen je prijavama korisnika čiji su računari žrtve malvera Reveton. Iz IC3 kažu da su neke žrtve platile otkup.
Prosečnom korisniku računara neće bti lako da ukloni ovu infekciju. Zato je preporuka IC3 da žrtve zataže pomoć od profesionalaca radi uklanjanja Reveton i Citadel malvera sa računara. Čak i u slučaju da korisniku uspe da odblokira računar, malver može nastaviti svoje aktivnosti u pozadini. Treba imati na umu da su pojedini malveri osposobljeni za krađu podataka kao što su korisnička imena, lozinke, brojevi kreditnih kartica i drugi.
Malver Reveton otkriven je prošle godine. On se zajedno sa malverom Citadel koristi kao platforma za distribuciju i isporuku drugih virusa.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



