





 Pratite nas preko RSS-a
FBI zatvorio sajt koji je prodavao ukradena korisnička imena i lozinke
Vesti, 20.01.2020, 03:30 AM
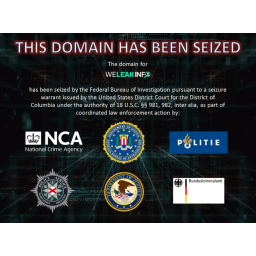
FBI i Ministarstvo pravde Sjedinjenih Država zaplenili su internet domen weleakinfo.com nakon što je otkriveno da su se na ovom web sajtu prodavale informacije ukradene u hakerskim napadima.
WeLeakInfo.com je prodavao pretplate za samo 2 dolara svima koji su bili zainteresovani za pristup podacima hakovanih naloga, uključujući korisnička imena i lozinke.
Najjeftinija pretplata bila je dostupna za 2 dolara i za taj novac nudio se 24-satni pristup web sajtu, neograničeno pretraživanje i napredne funkcije pretraživanja. Mesečni pristup web sajtu bio je dostupan za 25 dolara, a za 70 dolara mogli ste dobiti pristup ukradenim podacima tokom 3 meseca.
FBI kaže da su se na web sajtu nalazili podaci ukradeni u preko 10000 napada, uključujući imena, email adrese, telefonske brojeve, korisnička imena i lozinke.
FBI je na sajtu postavio obaveštenje za posetioce u kome se kaže da odlukom suda web sajt više nije dostupan.
Zanimljivo je da vlasnici web sajta WeLeakInfo nisu bili upoznati sa istragom FBI i da su i sami bili iznenađeni kada su obavešteni da im je FBI oduzeo domen.
“Trenutno istražujemo ovaj problem”, rekli su oni na Twitteru odgovarajući na poruke koje su dobili od korisnika.
Pretplatnici WeLeakInfo sada kontaktiraju administratore sajta tražeći povraćaj novca, ali za sada niko od njih nije dobio odgovor u vezi sa tim.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



