





 Pratite nas preko RSS-a
Facebook oglasi šire lažno Windows 11 ažuriranje
Vesti, 20.02.2026, 13:00 PM
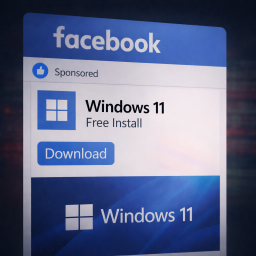
Istraživači iz kompanije Malwarebytes upozoravaju da sajber-kriminalci koriste plaćene Facebook oglase koji imitiraju Microsoft promocije za Windows 11 kako bi korisnike preusmerili na lažne stranice za preuzimanje. Stranice vizuelno podsećaju na zvanični Microsoft sajt, ali se nalaze na sumnjivim domenima i nude maliciozni instalacioni fajl umesto legitimnog ažuriranja.
Pre isporuke fajla, napadači proveravaju IP adresu posetioca. Ako detektuju bezbednosne istraživače ili data centre, korisnika preusmeravaju na Google. Samo oni koji izgledaju kao kućni ili poslovni korisnici dobijaju zlonamerni sadržaj.
Ova taktika omogućila je da ova kampanja traje toliko dugo, a da je automatizovani sistemi zaštite ne otkriju i ne zaustave. Infrastruktura je konfigurisana tako da izbegne automatizovanu bezbednosnu analizu.
Instaler ms-update32.exe deluje legitimno, a distribucija preko HTTPS konekcija (uključujući GitHub infrastrukturu) dodatno otežava detekciju. Nakon pokretanja, malver preuzima dodatne komponente i započinje prikupljanje podataka sa sistema.
Cilj su sačuvane lozinke iz pregledača, aktivne sesije i kolačići, podaci iz kripto novčanika i ekstenzija pregledača, i sistemske informacije potrebne za dalju kompromitovanje.
Ovi podaci omogućavaju napadačima preuzimanje naloga bez potrebe za lozinkom, kao i direktan pristup kripto novčanicima.
Upotreba plaćenih oglasa kao distribucionog kanala čini kampanju posebno opasnom, jer korisnici često imaju veće poverenje u sadržaj koji se prikazuje kroz zvanične oglasne mreže.
Kako da se zaštitite:
» Windows ažuriranja preuzimajte isključivo kroz Settings → Windows Update.
» Ne klikćite na oglase za sistemska ažuriranja.
» Proveravajte URL adresu pre preuzimanja bilo kakvog instalera.
» Ako sumnjate na infekciju, tretirajte sistem kao kompromitovan i promenite lozinke sa bezbednog uređaja.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



